
GPT账号防封避坑指南:3类封号风险,6条自保建议,一篇讲清楚。
文章目录
大家好,我是李岳。
今天GPT出现了大规模封号,具体封号原因也没说,不少兄弟不知道踩中了哪条红线。
有人说是因为用了共享代理,有人怀疑是 Plus、Pro 拼车,还有人明明正常订阅、日常使用,却突然发现账号登不上去了。
甚至有人说:“这次是不是 OpenAI 开始大规模扫号了?”
这个说法听着吓人,目前不能仅凭社区集中反馈,就确定存在一场统一的大规模封号行动,更不能把所有账号的问题归因于同一个原因。
我专门翻了 OpenAI 的账号共享政策、使用条款、可疑活动说明、支付和设备限制,以及之前官方承认的误封记录。
大家口中的“封号”,其实混在了一起的,是三类完全不同的情况。
第一类:确实触碰了官方明文禁止的行为。
第二类:登录、设备或付款出现异常,触发了安全系统。
第三类:临时限制、内容审核,甚至系统误判。
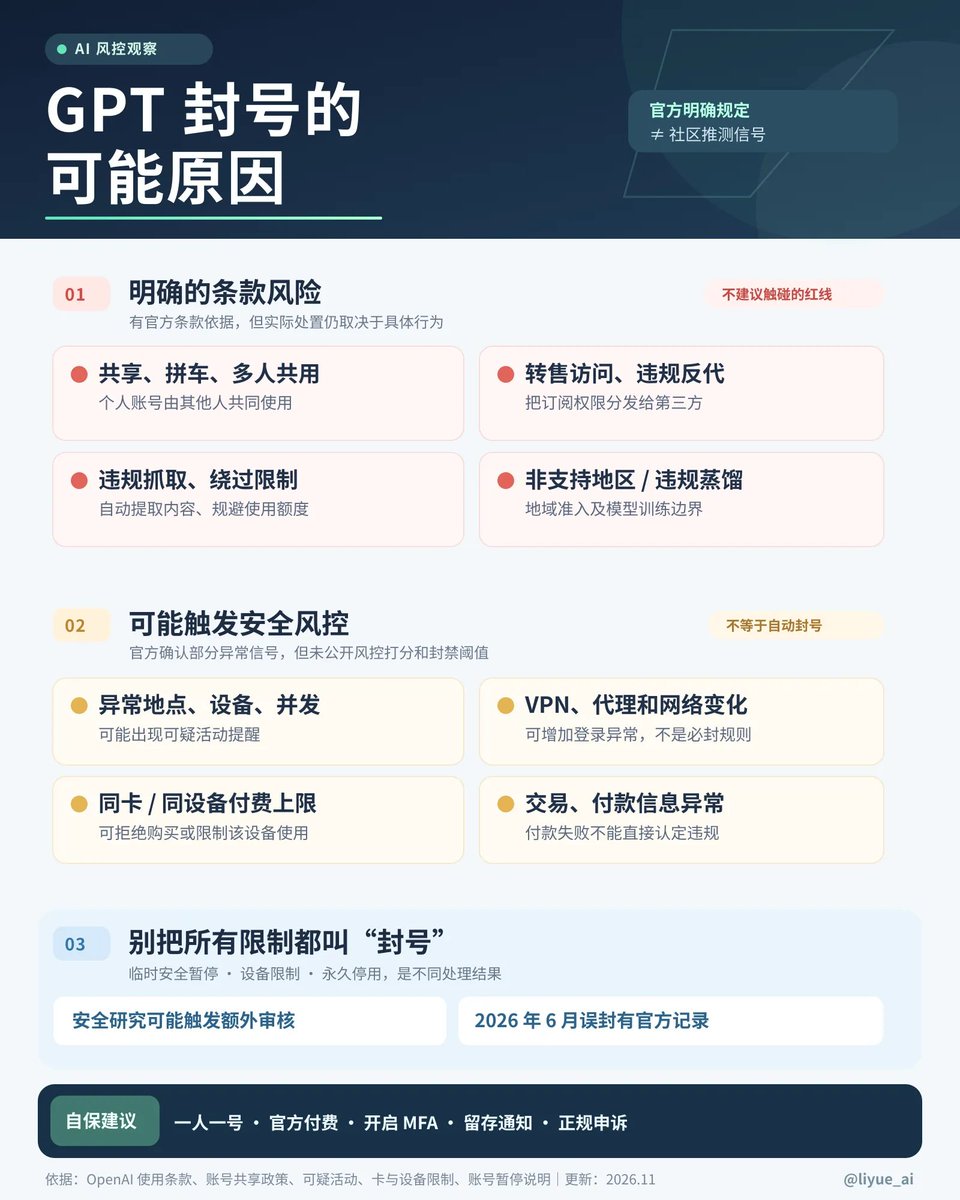
搞清楚这些规则再自检一下平时使用ChatGPT账号的行为,看有没有踩中红线,以防下次被封号。
1、账号共享、转售权限
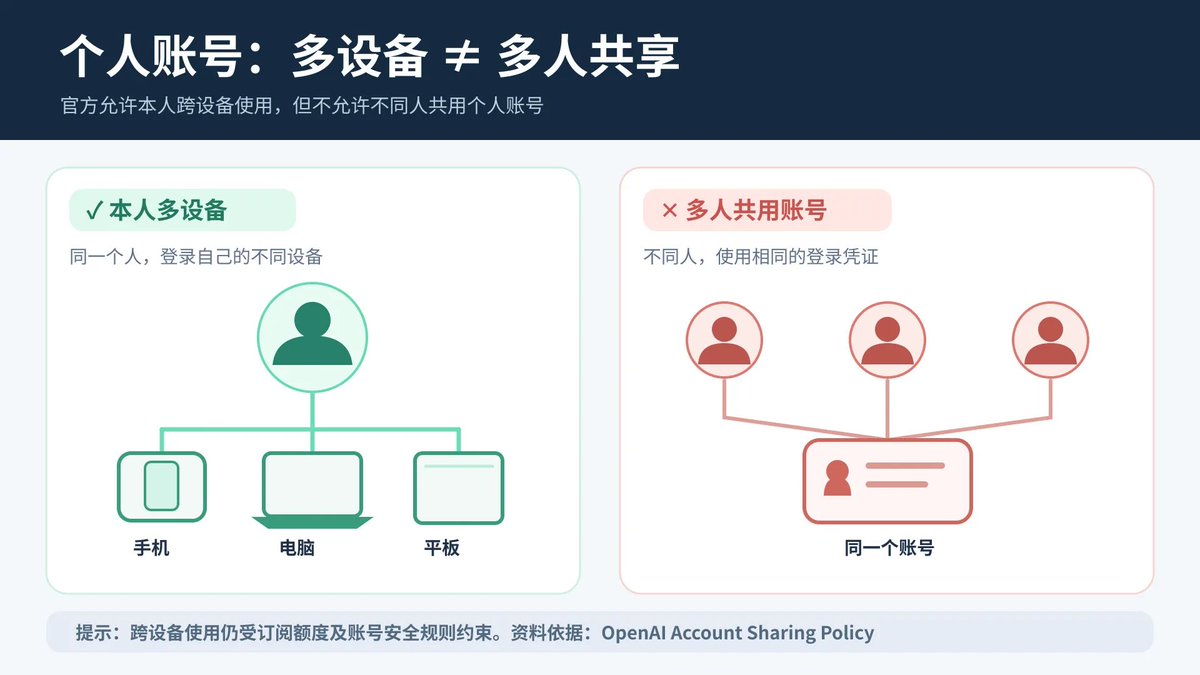
如果只选一个最应该重视的行为,我会选多人共用个人账号。
OpenAI 的账号共享政策写得很直接:个人账号是给账号创建者本人使用的。如果别人也需要使用,应当注册自己的账号。
所以,几个人合购一个 Plus 或 Pro、把密码交给别人使用、在社群里出售共享席位,都不是普通的“省钱技巧”。
但是这里有个经常被误解的细节:同一个人使用手机、电脑和平板,并不等于共享账号。 官方明确允许本人跨设备使用,只是仍可能存在使用额度和异常活动限制。
另一个高风险方向,是把个人订阅变成对外提供的服务。
比如转售模型访问权限、通过反代把个人订阅供多人调用,或者用自动化方式大量提取输出、绕过使用限制。
OpenAI 在 Pro 相关说明中,对共享凭证、转卖访问、违规自动提取数据等行为都有明确约束。
最近还有一个值得注意的变化:2026 年 10 月更新的使用政策,对利用 OpenAI 模型或输出训练替代模型的行为作出了更明确的限制。也就是说,“蒸馏”不能只看请求量,还要看数据用途是否越过了政策边界。
当然,这不代表做开发就不能自动化。正规 OpenAI API 有单独的计费和使用规则,不能简单等同于拿个人 ChatGPT 订阅去搭第三方服务。
2、IP、VPN 和异地登录
这大概是中推区讨论最多的一项。
“是不是换国家太频繁?”
“机房 IP 会不会被扫?”
“共享节点是不是容易连坐?”
这些问题不能一概回答“是”。
官方的可疑活动说明明确提到:意外的登录位置或设备、突然变化的使用模式,以及不寻常的并发会话,可能触发安全警告。排查问题时,官方也建议暂时关闭 VPN、代理或其他可能影响登录的工具。
但OpenAI 没有公开具体的 IP 评分、切换次数阈值,也没有说“使用 VPN 就会封号”。
“万人骑节点必封”“一天切三个国家就封”这类说法,至少不能当成已证实的官方规则。
需要单独强调的是非支持地区。
官方明确表示,从非支持的国家或地区访问,或向这些地区提供访问服务,可能导致账号被限制或暂停。 这与“在支持地区正常出差换了网络”不是同一个问题。
所以,网络方面真正值得关注的,不是寻找某个传说中的“百分之百安全 IP”,而是自己的访问地区是否符合官方要求、登录行为是否异常,以及账号有没有被其他人使用。
3、支付和设备限制
最近官方帮助中心还专门说明了支付卡和设备的付费账号数量限制。
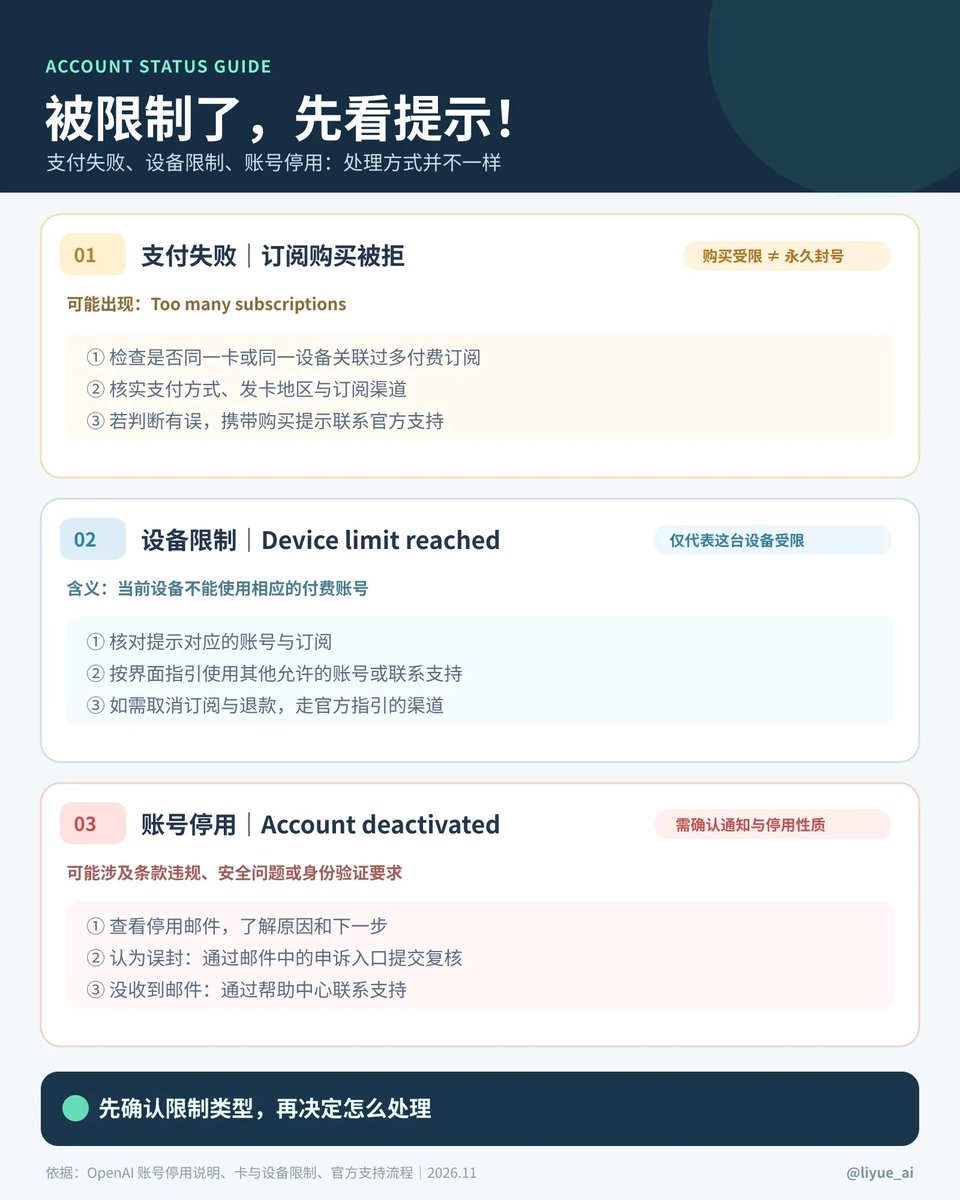
同一张卡或同一设备关联过多付费订阅,可能导致新购买被拒绝;在某些情况下,设备上使用过多付费账号,也可能出现 Device limit reached 提示,无法在该设备继续使用相应付费账号。
这里一定要分清:购买被拒、设备受限,不等于这个账号因为违规被永久封禁。
官方没有公布一个适用于所有人的固定数量门槛。
至于虚拟卡、一次性卡、礼品卡,也不能全部归为“用了就会封”的付款工具。
付款是否支持,要看支付平台、发行地区和具体规则。
甚至 OpenAI 已推出官方 ChatGPT 礼品卡,只是目前有美国地区和美元账户等使用条件。
真正不建议碰的,是来路不明的代充、无法核实的交易渠道,以及不符合服务地区要求的付款方式。
4、敏感内容和 Cyber Abuse
还有一种情况比较容易引发争议:安全研究、逆向工程、漏洞分析等技术任务。
OpenAI 对部分网络安全、生物安全相关请求设置了额外的自动审核。这种检查可能让回答变慢,或者限制某些内容,但额外审核本身并不代表用户已经违规。
2026 年 10 月,一位使用 AI 辅助分析自己电视设备的研究者公开表示账号因 “Cyber Abuse” 相关原因被停用。后续媒体报道其账号恢复并获道歉。这个案例值得关注,但完整的内部判定依据并未公开,不能据此推断“合法逆向工程都会被封”。
真正需要区分的是:恶意入侵和滥用、得到授权的安全研究、系统对两用技术请求的误判。三者在性质上并不相同。
如果长期从事授权的安全研究,还可以关注 OpenAI 面向合格研究人员提供的 Daybreak 可信访问计划。
5、系统真的会误封
这一点不是社区传言。
2026 年 6 月 5 日,OpenAI 官方状态页承认,部分用户账号被错误暂停。 随后官方分阶段恢复访问,并在 6 月 6 日公布恢复情况,同时处理相关订阅及额度影响。
这至少说明一件事:收到停用通知,不能直接推断账号所有者一定做错了什么。
同时,“暂时无法使用”也有很多不同形态:可疑活动警告、设备限制、临时安全暂停、永久关闭账号。它们对应的恢复方式并不一样。
因此,与其在评论区寻找“同款封号原因”,不如先看清楚自己收到的是什么提示。
6、普通用户应该怎么保护自己的账号?
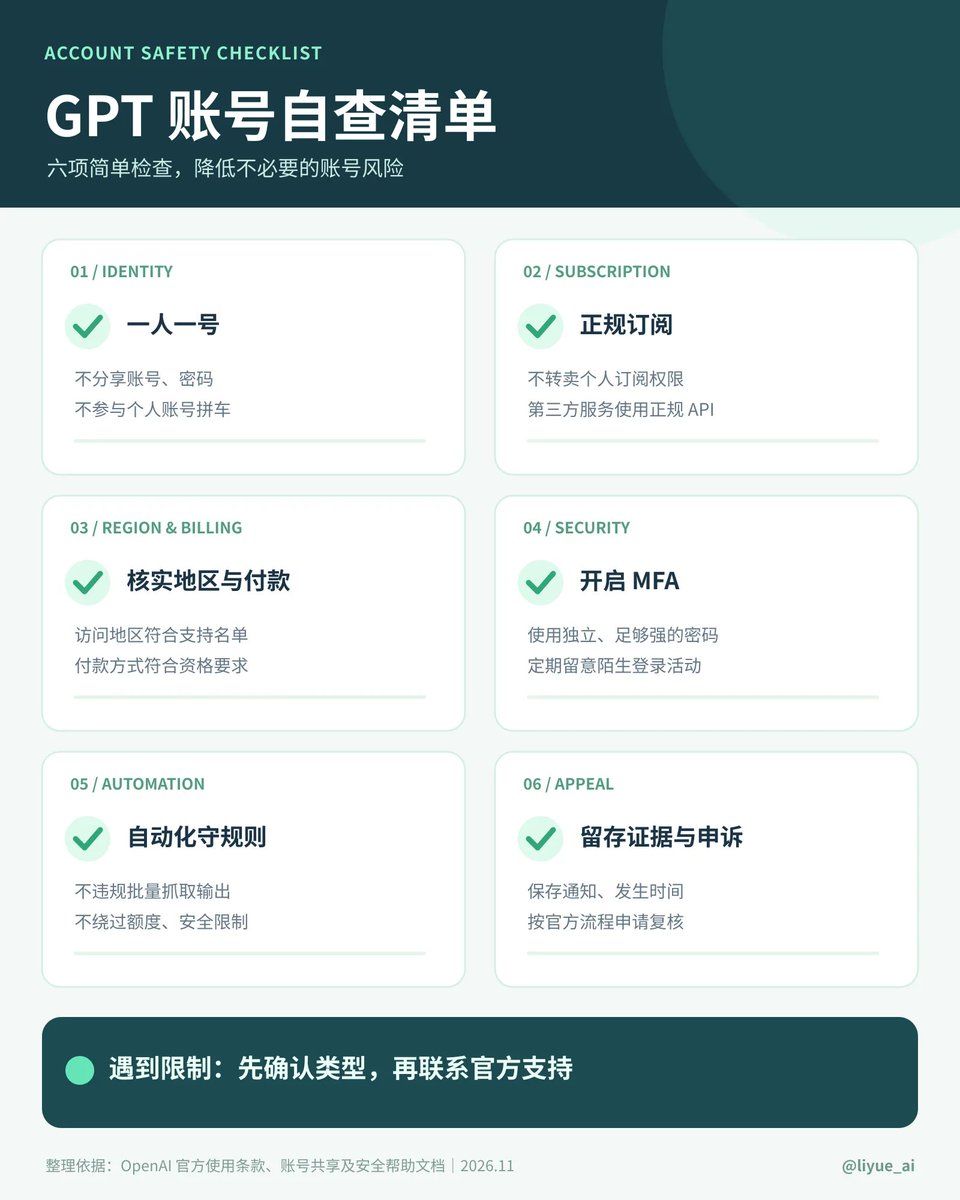
我总结了一份不复杂、但值得执行的清单:
-
一人一号:不出售、不共享自己的个人账号登录凭证。
-
认准官方订阅和正规 API:不把个人订阅包装成对外售卖的调用服务。
-
核实访问地区和支付资格:不要把地区限制简单理解成“换一个节点就行”。
-
开启 MFA:使用独立密码,发现陌生登录及时改密并退出其他会话。
-
注意自动化边界:不违规批量抓取、绕过额度、滥用输出。
-
出现限制先保留证据:记录邮件、错误提示、发生时间、设备信息和相关订单。
如果收到永久停用通知,优先使用邮件里的官方申诉入口;没有收到邮件但失去访问权限,可以通过 OpenAI 帮助中心联系支持。申诉时说明具体情形,不要公开完整卡号、密码或验证码。
最后,说一点我的看法
对于经常使用 AI 的创作者来说,账号可能不仅是一份订阅,还承载着长期对话、项目经验和工作流程。一旦访问受限,影响的往往不只是当月费用。
所以我理解大家为什么会对“封号”两个字特别敏感。
但我也不太赞成把所有情况都概括成“风控乱杀”,或者反过来认定“被封的一定违规”。
明确违反条款、触发异常检测、系统发生误判,这三件事必须分开看。
与其追逐各种未经证实的风控传闻,不如先搞清楚规则、保护好账号,再为重要项目保留本地备份。
这才是普通 AI 用户更实用的风险管理方式。
推荐阅读
沿着这个主题继续读
从一篇文章,找到相关的教程、经验和阅读路径。


