别被温水煮青蛙了:在国行系统面前,根本没有真正的“隐私”。 🧵👇
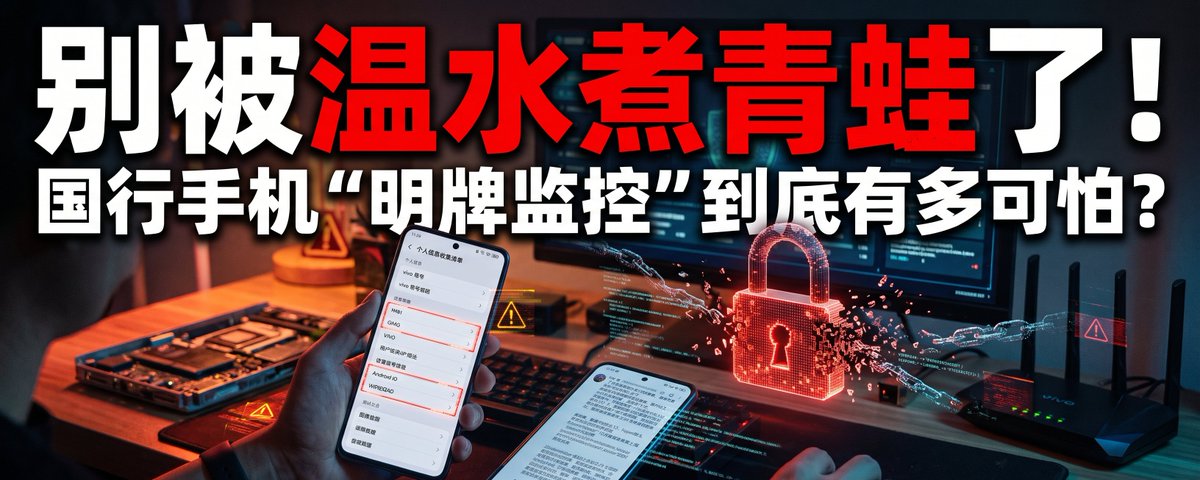
最近小米被技术大佬逆向抓包的事闹得沸沸扬扬:后台静默抓取应用列表、录屏转 Base64 往反诈引擎和运营商接口疯狂上报,大家直呼头皮发麻。
但我随手点开 Vivo 自带的“手机管家”,直接给我整乐了——
小米好歹还得技术宅费劲反编译、抓流量才实锤;Vivo 倒好,连装都不装,直接在用户协议里打“明牌”。
来看看点开【个人信息收集清单】后,这手机究竟在看什么:
1. 明牌扒底裤:你以为的隐私,全是清单里的默认项
• 设备与轨迹全穿透:IMEI、OAID、VAID、Android ID、连过的 Wi-Fi 名字(SSID)、路由器 MAC 地址(BSSID)统统录入。你去了哪、连过谁家的网,基站加局域网定位精确到米。
• 深层通信直接开盒:手机号、通话时间就算了,最离谱的是短信内容、彩信内容明晃晃挂在收集列表里!平时收的验证码、私人对话,在系统眼里全是明文。
• 本地相册毫无遮拦:图像数据、音频数据、视频数据统统上榜。本地相册形同虚设。
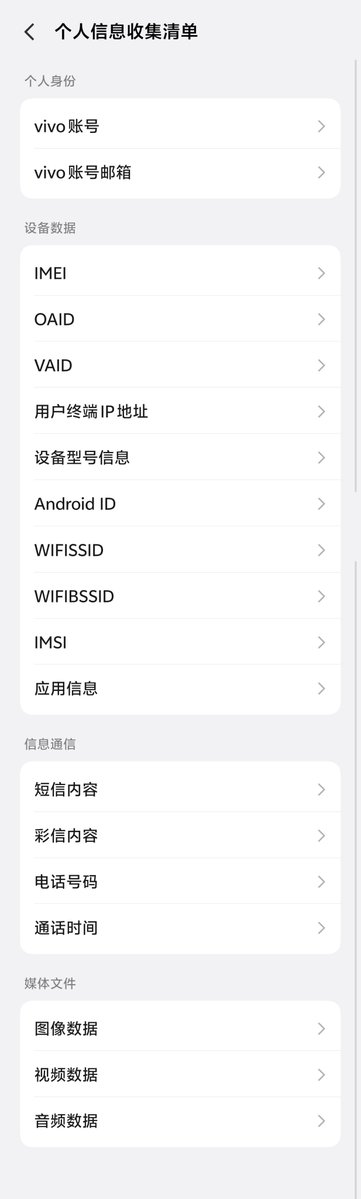
你的手机里还有秘密吗?连短信内容、通话时间、甚至你的相册和音视频数据,统统都在“合法”收集范围里!监控从底层就已经合规化。
2. 外部 SDK 直接驻留:币圈/外网软件秒变“诈骗”的真相
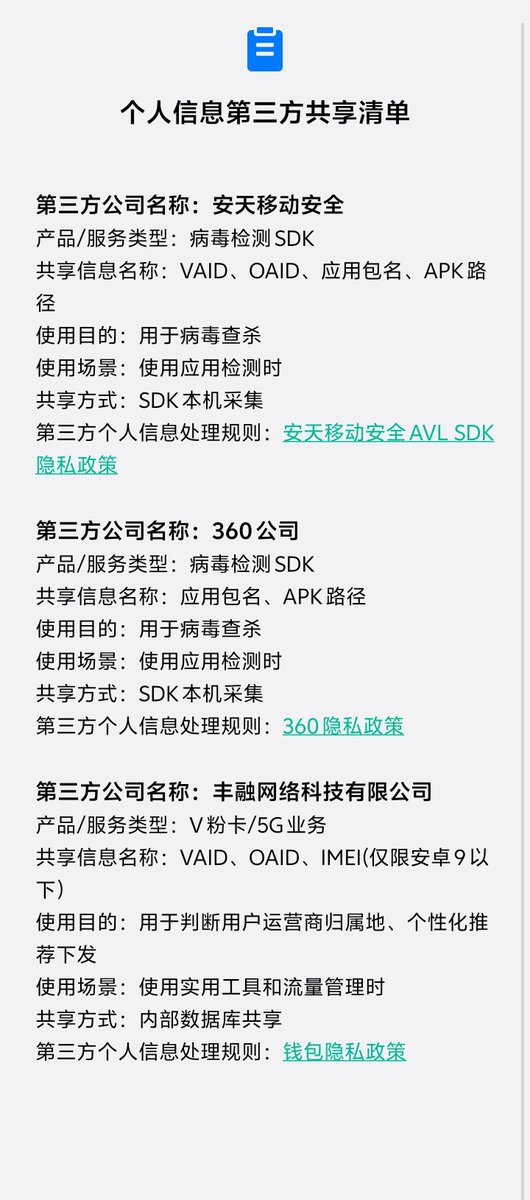
看“第三方共享清单”更精彩:
• 系统直接集成了 360 和安天移动安全的反病毒检测 SDK。
• 应用包名、APK 安装路径直接抓取送检。
• 这就解释了为什么你刚下个交易所、OKX、小狐狸钱包或者 Telegram,手机立刻跳红标弹窗警告是“高危/诈骗软件”。本地特征库一扫,数据瞬间回传同步,想不被标记都难。你装了什么,别人一清二楚。
3. 底层绑死的“注销”,纯粹糊弄小白
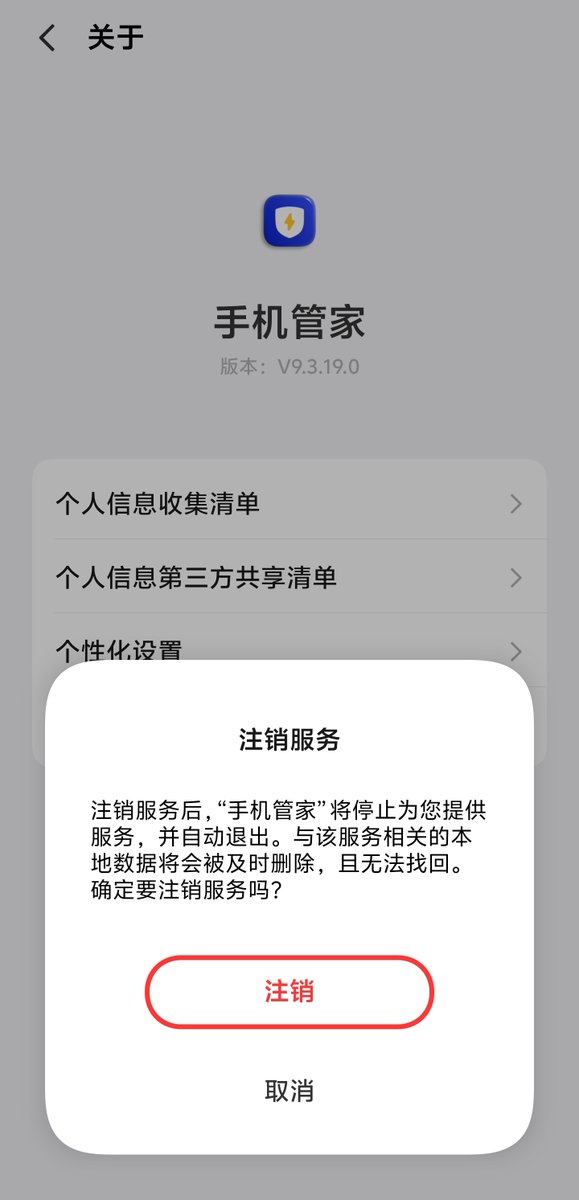
系统管家里还煞有介事地放了个“注销服务”按钮:“注销后将停止服务并退出”。
懂点安卓底层的都清楚:预装在 ROM 最深处的系统级守护进程,只要你没 Root、没刷机,点个应用内注销,它真能停止底层上报和权限调用?不过是个应付合规的形式主义开关罢了。
这件事最大的警醒,不是某一家厂商的问题,而是底层架构的逻辑使然:
• 小米是偷偷摸摸搞反诈上报,被抓了现行;
• Vivo 是把监控清单白纸黑字拍你脸上,合规合法地“看光你”。
在国行系统面前谈加密和隐私,纯粹是对底层权限的误解。给所有玩 Web3、管资产、看世界的朋友提个醒:
-
不要抱侥幸心理:别以为挂了软路由、开了分身就高枕无忧,底层 OS 只要不干净,协议层抓取和应用包名上报是直接绕过代理环境的。
-
物理隔离是唯一底线:生活归生活,资产归资产。日常刷国内 App 用国行无可厚非,但凡涉及核心账号、加密资产、去中心化钱包或海外通讯,老老实实用外版无锁设备(iPhone / Pixel 等)或彻底刷纯净 AOSP 固件。
在明牌监控的玻璃房里裸奔,还以为自己穿着隐身衣,才是最大的风险。