微软报告揭秘!8大朝鲜黑客组织,为啥这么牛逼?
FBI确认币安的63亿,果然是朝鲜黑客干的!
在接连干倒Bybit、Bitget、Binance三大交易所后,想必很多人心中都有一个疑问,朝鲜黑客为啥这么强?
好巧不巧,就在币安被盗的前两天,也就是10月29日,微软发布了一篇报告,详细展示了朝鲜黑客在AI方面的强大。
微软的这份报告,盯了8个朝鲜背景的组织,给每个组织起了代号,都叫“某某 Sleet”。
而且根据AI的使用情况分了三个档位,分别是扩展中、加速中、已落地。
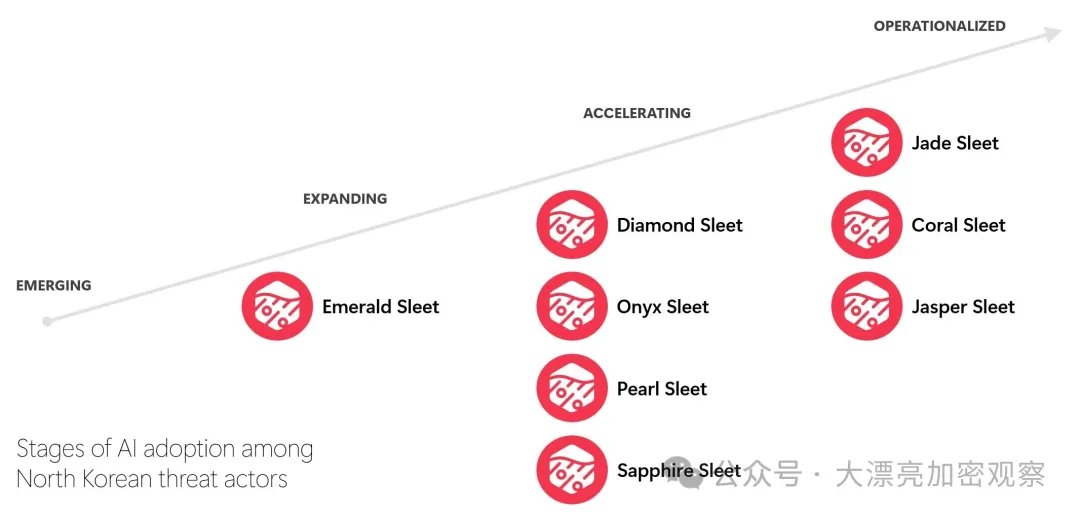
AI用得最烂的扩展中档位只有一个,就是Emerald Sleet(业内叫 Kimsuky)。
这是一个偏情报的组织,主要盯智库、媒体、学术机构和政府,以韩国为主,也打美国、欧洲和俄罗斯。
主要操作手法是先套近乎,再下手。它冒充韩国政府官员或智库研究员,先聊天建立信任,再发带钓鱼链接的PDF邮件。
用AI方面,它是较早用大模型的国家级黑客,2024年微软和OpenAI就点过它的名,目前最新的动作是通过AI合成语音和视频。
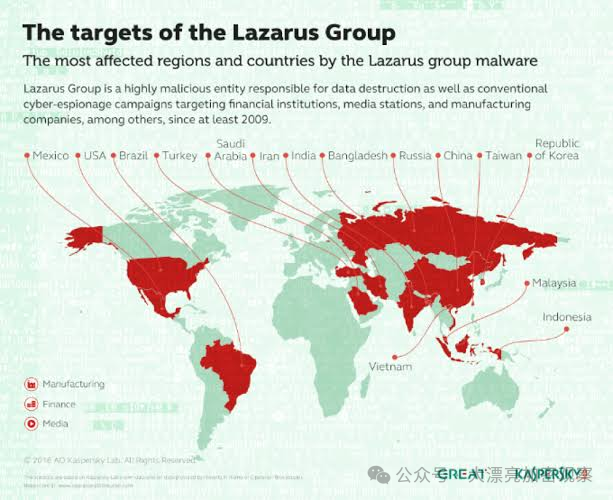
在第二档加速采用的组织中,排名第一的Diamond Sleet在业内就是我们加密圈大名鼎鼎的Lazarus。
手法偏技术硬碰硬,会利用已知漏洞入侵服务器,钻进软件开发环境做供应链攻击,也把开源软件改造成攻击工具。
这个档位的Sapphire Sleet(业内叫 BlueNoroff),也是加密圈知名的组织。
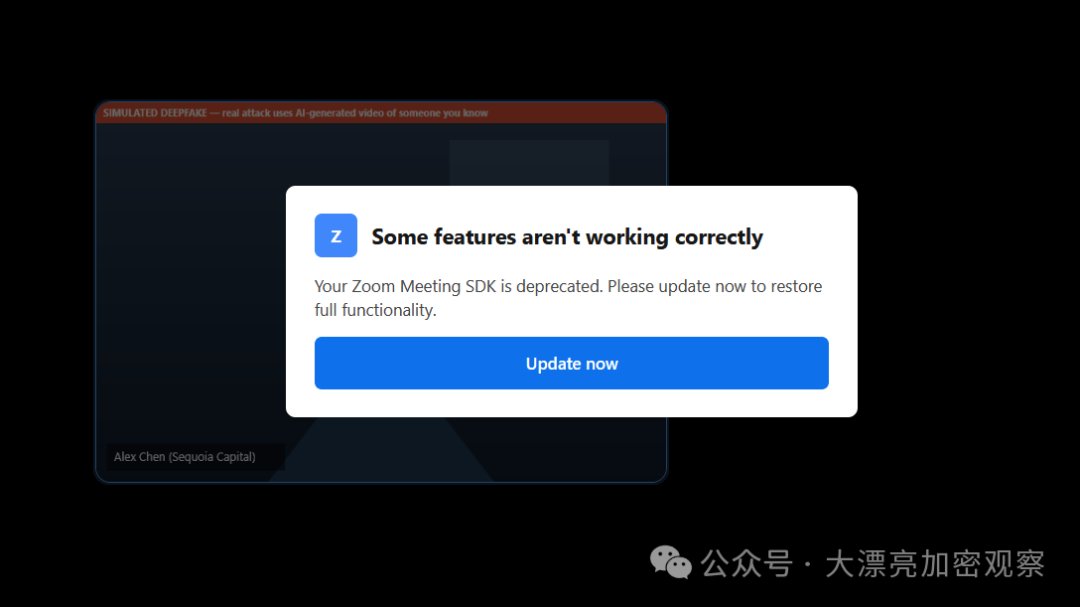
常用手段是约你开线上会议,会议里故意出故障,让你装一个修复工具,其实是恶意程序,装上后钱包和账号密码就被偷。
现在他的手段也升级了,会做假的Zoom会议页面,点开链接几分钟内电脑就被完全控制。
和他处在同一个档位的还有Onyx Sleet(业内叫 Andariel)和Pearl Sleet。
其中Onyx Sleet主要盯军事、国防和科技,集中在韩国、美国、印度,技术特点是利用漏洞拿下服务器,自制工具和开源工具混着用。
Pearl Sleet主要盯朝鲜叛逃者和媒体,目前经常和Onyx Sleet一起行动,都是安全工具ARTEX的资深大客户。
但是这些团队都不是朝鲜黑客的最强团队,在微软的评测中朝鲜黑客的顶级团队有三个,分别是Jade Sleet(业内叫 TraderTraitor),Coral Sleet,和Jasper Sleet。
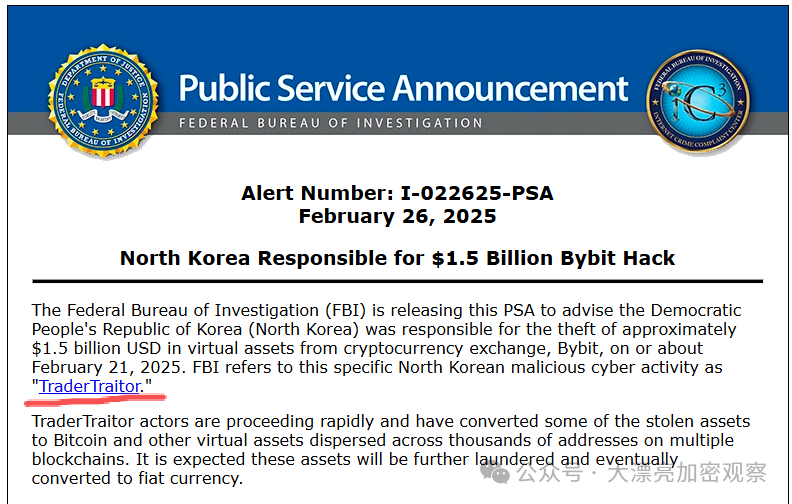
2025年2月 Bybit 被盗约15亿美元,美国联邦调查局等把它归到这个Jade Sleet团伙头上。
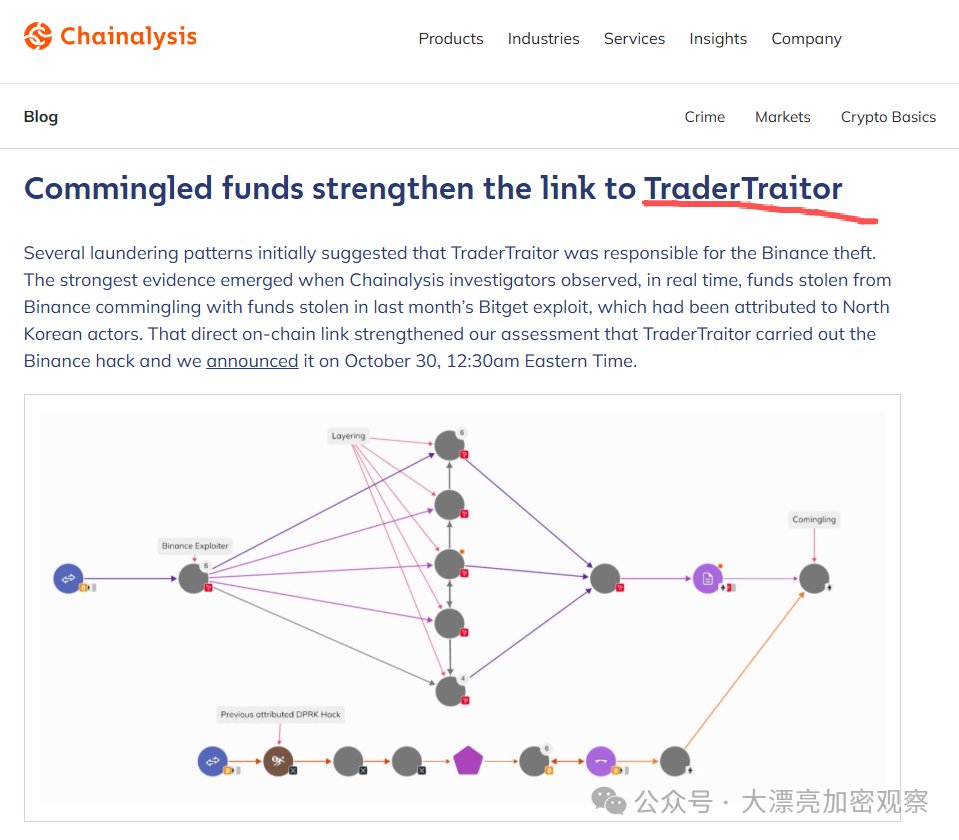
这次币安63亿美金被盗的案子,根据Chainalysis的分析报告,也正是Jade Sleet(TraderTraitor)所为。
Coral Sleet和Jasper Sleet目前操作手法都很类似,都是用AI进行求职,先用AI抓招聘网站上的职位,提取技能要求,量身做简历,入职以后,还用AI克服语言障碍、及时回复消息、达到绩效要求。
虽然有不少黑客是通过偷项目的资产赚钱以太坊基金会:我们在53个项目里面,找出来了一百多名朝鲜黑客...
但随着加密项目方对远程员工的权限管理越来越严格,现在反而有大量朝鲜黑客是真的在打工,工资寄回朝鲜,中间还有帮手帮忙开账号、收钱。
做黑客做成牛马,也是不容易~