
不正アクセス被害急増に備える:IPA注意喚起に沿った点検を脅威モデリングで共通認識作りから進める
文章目录
2026年9月以降、国内企業への不正アクセスが多発している。本記事執筆時点では、被害企業から「AIが攻撃に用いられた」とする明確な調査結果は公表されていない。一方で、短期間に件数が増加していること、対象となったシステムやサービスが多様であること、攻撃に用いられた手段も多岐にわたることを踏まえると、自動化やAI支援の利用を完全に否定できる状況ではない。煽りではなく、現実的なリスクとして警戒する必要がある段階に来ている。
こうした状況を受け、国内の公的機関からもセキュリティ対策の強化を求める声明が相次いでいる。
■IPAによる注意喚起と対策、点検方法の公開
中でも実務上有用なのが、2026年10月9日にIPAが公表した「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」である。この注意喚起では、被害を防ぐために今すぐ確認すべき点検項目と、その後の強化策が具体的に示されている。
主な点検のポイントは以下の通りである。
-
外部に公開しているアプリケーション・サービス直近のログに異常がないか確認する(エラー出力量や平時との差異を手がかりに、まず直近1カ月分から始め、必要に応じて3カ月分へ拡大)。未適用の脆弱性対応パッチがないかも確認し、見つかった場合は速やかに適用する。
-
自組織が利用している外部サービスクラウドサービスやVPNなど、組織全体・部署単位で利用しているものを網羅的に洗い出す。サービス単位でログやアカウントに異常がないか確認する(身に覚えのないアカウント、削除・無効化されているはずのアカウントが有効になっていないかなど)。
-
保有データ不要な情報を持たないという原則に立ち返り、保有情報を必要最小限にする。
点検で異常が見つかった場合は速やかにインシデント対応に移行し、専門のセキュリティベンダーへの詳細調査を依頼することが強く推奨されている。
点検を「自分たちで」進めにくい現実
一方で、この内容を読んで「すぐに自社で点検できる」という企業ばかりではないのが実情である。多くの中小企業ではセキュリティ専任者がおらず、情シスや担当者が兼務しているケースが少なくない。構成図や設定シート、仕様書が整っていないことも珍しくない。
そうした状況で、今回点検対象となっているサービスや付帯設備を棚卸しし、設定状況を一つひとつ確認していく作業自体がハードルとなる。
■脅威モデリングツールで、まず「共通認識」作る
社内にまとまった構成図がなくても、緊急事態としてまずは資産状況の可視化から着手する必要がある。
この「危ない箇所は点検したいが、必要な情報や方法がわからない」という企業を支援するために、筆者がOSSとして公開している脅威モデリングツール「CyberRiskScape」を拡張し、IPA注意喚起に対応したレポート生成機能を追加した。
CyberRiskScapeには、サーバーやパソコン、メール、データベースなど、IT環境を作図するために必要なステンシルがあらかじめ登録されている。Visioのように必要なステンシルをドラッグ&ドロップするだけで、システムの全体像と関係性を可視化できる。配置しただけでSTRIDEなどの代表的な脅威が自動表示されるため、専門知識が少なくても関係者間で「どこが危ないか」の共通認識を持ちやすくなっている。
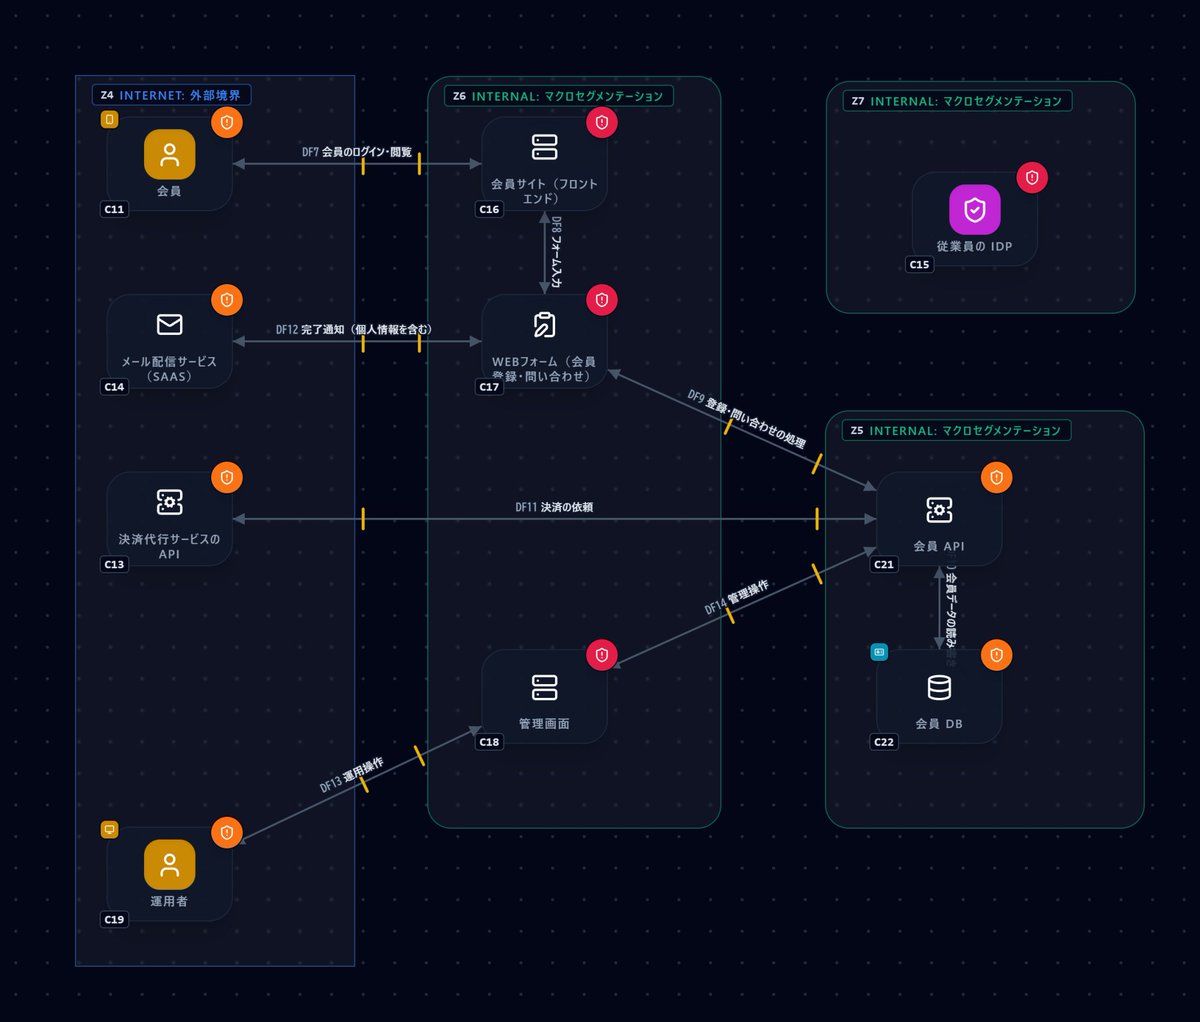
画像出典:筆者作成。直感的にサーバーやデータベースのアイコンを配置して接続するだけでSTRIDEなどの代表的な脅威が自動で表示される。
今回のIPA注意喚起への対応として、各種ステンシルに「ログの保存期間」「保存時の暗号化有無」「パッチ適用状況」などの点検項目を記録できる機能を追加した。これにより、IPAが推奨する点検項目の対応状況を図の中に記録しておけるようになった。
また、境界をまたぐ箇所には信頼境界が自動的に付与され、認証要素の点検が必要な箇所が一目でわかる。信頼境界が赤色で表示される場合は、特に優先的に対応すべきポイントである。見落としがちな「API認証の対策漏れ」の発見にも活用できる。
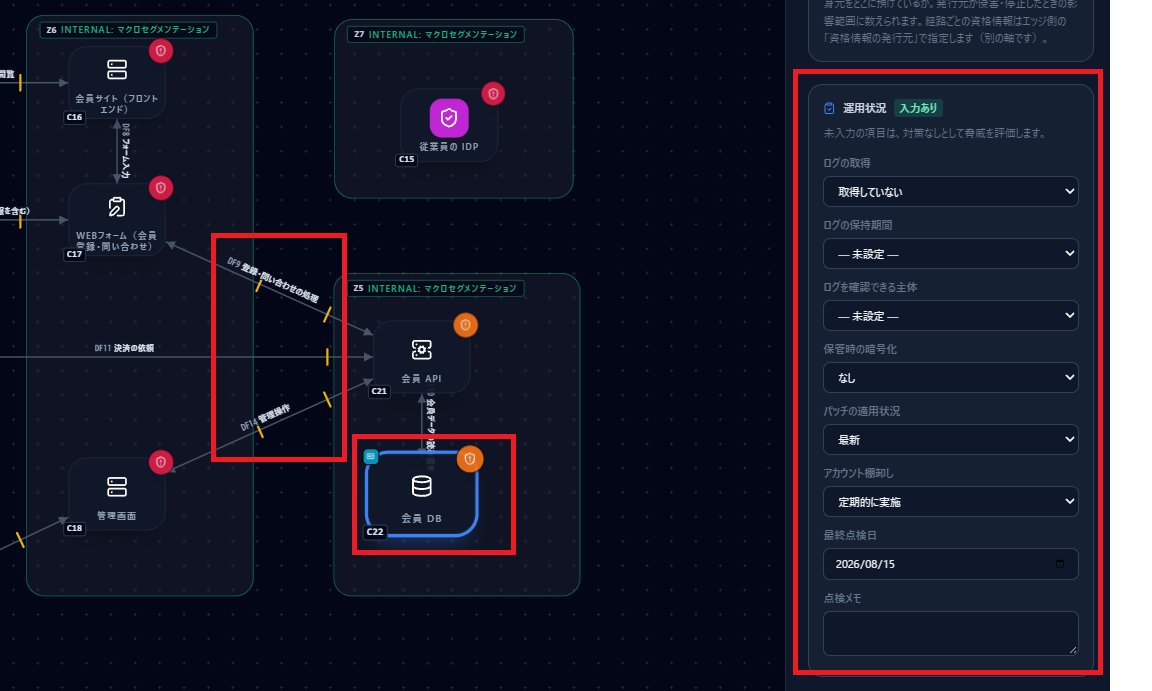
画像出典:筆者作成。画面左側がIPA点検項目を記録するための項目。また、境界をまたぐ箇所には信頼境界が自動的に付与され認証要素の点検が必要なことが一目でわかる。この信頼境界が赤色の場合は特に優先的に対応する必要がある。
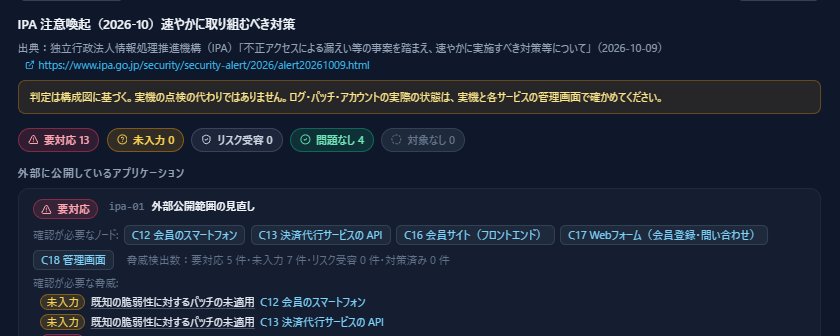
エクスポート機能には「注意喚起チェックリスト」を追加している。これを実行すると、IPA注意喚起で点検が推奨されている項目に対して、どの箇所でどのような改善が必要かが可視化される。表示された各項目をクリックすると対象ノードの該当項目が表示されるため、一つずつ対処していくことで安全性向上につなげられる。CSV出力にも対応しているため、関係者との共有や進捗管理にも使いやすくなっている。
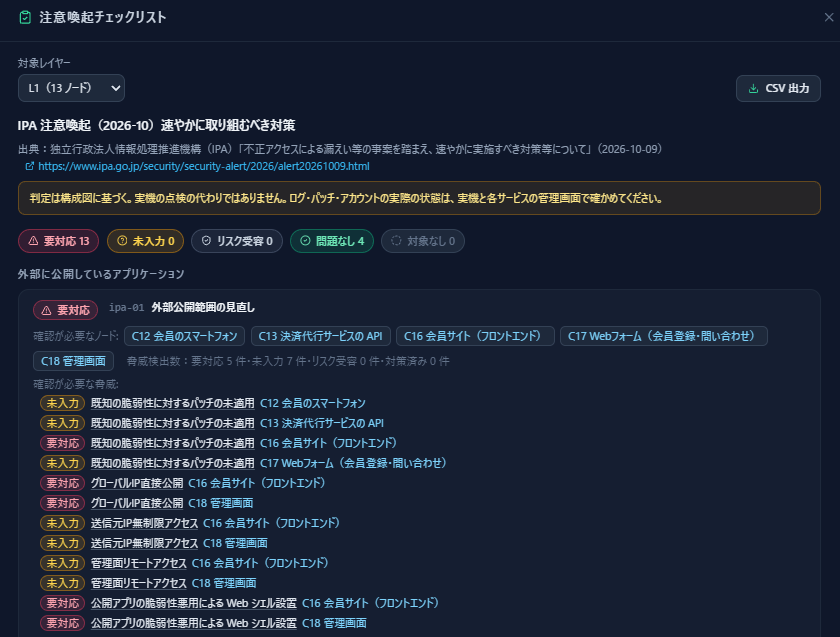
画像出典:筆者作成。エクスポート機能「注意喚起チェックリスト」を利用すれば改善が必要な箇所が提示される。CSVで出力することも可能。
■CyberRiskScapeについて
CyberRiskScapeは、企業のセキュリティ対策向上を目的として筆者が開発しているOSSプロジェクトである。
-
プロジェクト名 : CyberRiskScape
-
LiveDemo : https://takashi-ohmoto-git.github.io/CyberRiskScape/
-
CyberRiskScapeでIPA注意喚起に対応するガイド : IPA の注意喚起の対策を、会員サイトの図で確かめる
-
ライセンス : Apache License 2.0
-
概要 : AI・LLM・エージェントシステム・PQC に対応した次世代脅威モデリングツール
-
外部への情報送信 : 発生しない。インターネット接続環境のないローカル環境でも利用可能。※但しMCPサーバー機能も保有しているため、MCP連携を行う場合にはインターネット環境が必要。
-
主な特徴 : 高度な知識がなくても直感的な操作で脅威モデリングを作図できる。AI駆動開発への組み込みもサポートしており、AIシステム固有の脅威の検出にも対応している。
■まずは外部公開されている数台から
忙しい日常業務の合間にIT資産を棚卸しし、システム構成図をもとに点検するのは手間のかかる作業である。しかし、この手間を先送りできるほど余裕がある状況ではない。2026年9月以降に観測されている不正アクセスの増加は、異常な水準と言える。
まずは、外部に公開されている数台からでも構わない。点検に着手することを強く推奨する。


