
AI 逆向工程入门指南:底层原理、常用工具与上手方法
文章目录
软件开发有两种方向:正向开发和逆向开发。
正向开发就像大厨做菜。大厨照着菜谱一步一步把菜做好,最后端上桌的那盘菜就是软件成品。
逆向开发则是在没有菜谱的情况下,靠着这盆菜本身的色香味,反向推导这道菜走了什么步骤、放了什么调料,最后把这道菜重新做出来。
放到软件开发里,逆向工程就是你手里只有一个可以安装的安装包,在拿不到源代码的情况下,通过各种办法摸清里面的逻辑,复现出功能类似的软件。
一、 为什么现在普通人也能用 AI 做逆向
在过去,工程师做逆向是非常苦的,手头主要就靠三种办法:
第一种是用专门的拆解工具,把软件强行拆开,把里面的机器码重新翻译回勉强像样的代码。但翻出来的代码读起来特别费劲,根本不像正常人写的程序,工程师只能顺着零星的蛛丝马迹,一点一点去猜里面的逻辑是怎么跑的。
第二种是在软件运行的时候,用调试工具给软件拍快照,让它在运行中途按下暂停键,通过观察电脑内存里数据的变化,把真实的执行逻辑抓出来。
第三种是截流软件在网络通信里的数据,用抓包软件把目标软件收发的数据包全拦下来分析;有时候还会在内存里强行挂一个小钩子,等某个功能一触发,直接把传进去的参数打印出来。
这套做法是纯技术活,非常费人、费脑子。
你首先得精通电脑底层的知识。哪怕是经验丰富的老手,也得把屁股坐出痔疮,在屏幕前硬啃好几天,才能弄懂里面的一些核心功能。
到了 AI 时代就不一样了,AI 最擅长干这种从碎片线索里找规律的活。
最近有个很火的开源项目叫 REA(morluto/rea),宣称可以逆向一切软件。很多刚接触的朋友以为这是什么天顶星科技、外星人科技;但你实际去翻它的源码就知道了,这个项目的核心价值,其实就是给 AI 当一个专业的包工头。
为什么以前大模型不好做逆向?
第一个原因是软件被拆解开以后,动辄几十万行乱七八糟的东西,如果直接丢给大模型,大模型直接看傻流口水,上下文当场撑爆,根本干不了活。
第二个原因是传统拆解工具五花八门,光靠大模型凭空硬拆肯定不行,还是得把专业工具封装好交给它调用,它才能按部就班做逆向。
REA 主要就是从这两方面给大模型搭了个架子、配齐了工具。
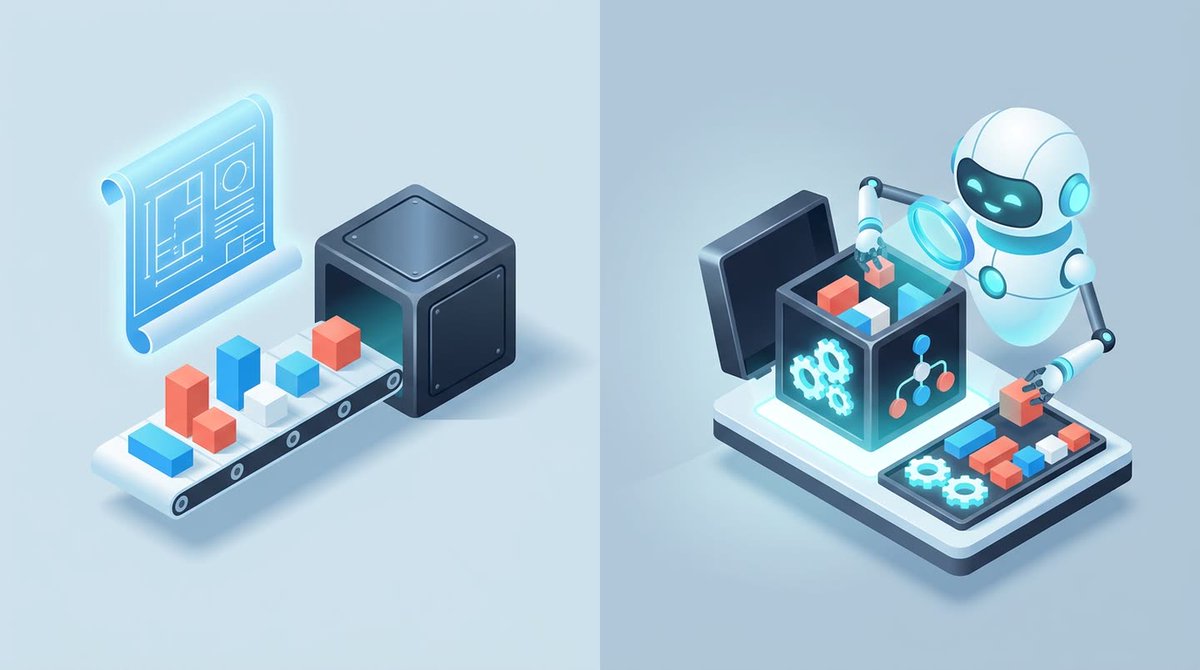
等 AI 学会调用这些专业工具之后,做逆向的门槛一下子低了很多。
现在普通开发者带着好用的 AI,也能搞定大部分日常的逆向工作。比如你看到别人家的软件做了一个很好用的功能,想参考一下它是怎么实现的,就可以直接让 AI 帮你拆开看看,再帮你复现出一个体验接近的版本。
当然,道高一尺,魔高一丈。有些软件会做高强度的加密防盗,专门防逆向,裹得像铜墙铁壁一样,底下的逆向工具连它的皮都蹭不破。碰上这种情况,AI 就像无能的丈夫一样,有劲无处使。
不过可以预见,一旦逆向开发这把潘多拉的钥匙交到了每一个普通人手里,在可预见的未来,软件行业会发生很大的变化,传统的软件形态甚至可能被改写。换个角度看,这也可能是一件好事,至少实实在在推动了技术平权。
———
二、 拆软件的时候,底下到底在干什么
很多人第一次接触逆向都会纳闷:既然编译器能把程序员写的源码打包成安装包,为什么不能反过来,一键把安装包原封不动变回源码?
问题出在代码打包成软件的那一步。平时程序员写代码,会给变量起名叫 monthlyPrice,把功能拆成好几个名字清晰的小函数方便维护;但底层的电脑芯片根本不在乎这些名字。
编译器为了让软件跑得更快,会把很多小函数合并到一块;到了正式发版时,还会把所有函数名、变量名和注释全删掉,只留下一串机器指令。这就像把生鸡蛋打散下锅炒成了蛋炒饭,物理上已经没法再拼回带壳的生鸡蛋了。
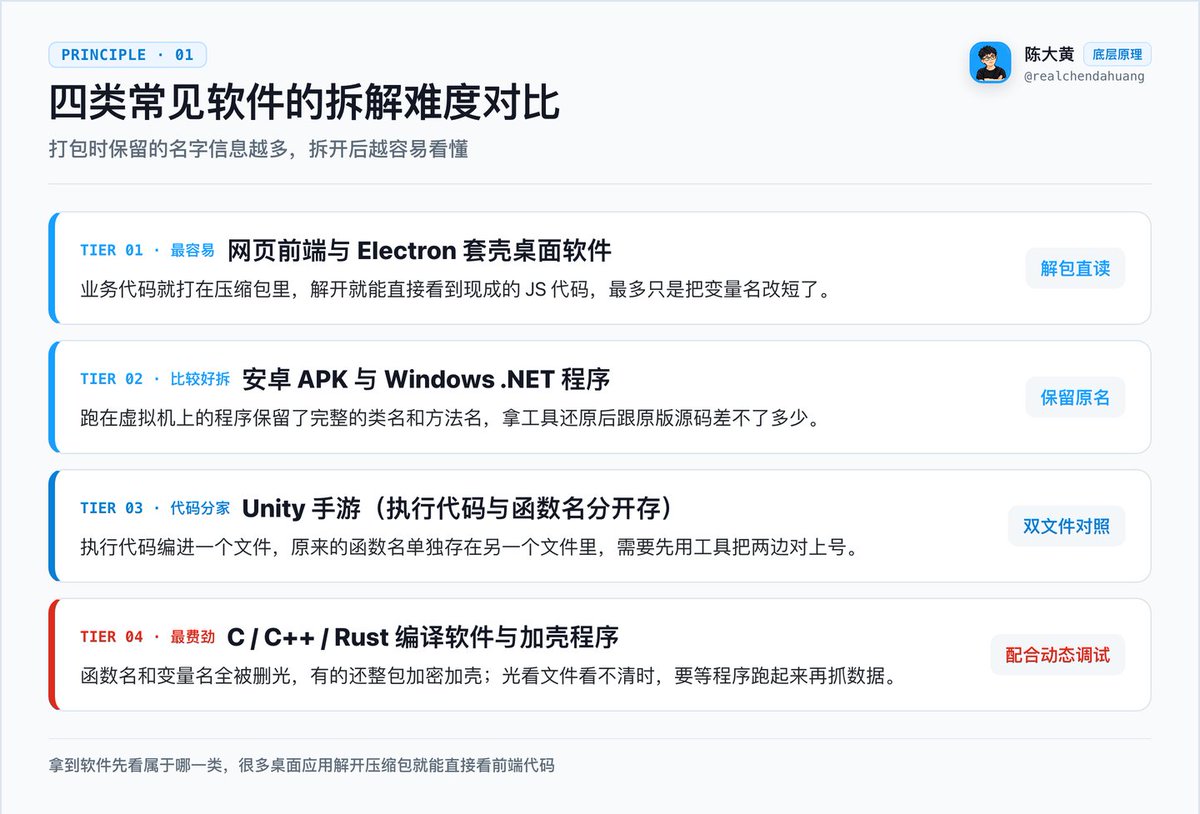
不过用不同技术写出来的软件,打包后留下的信息差很多,拆起来的难易程度也不一样。
最好拆的是网页前端,还有用 Electron 写的跨平台桌面软件。它们的代码其实就打在一个压缩包里,解开就能直接看到现成的 JavaScript 代码,最多只是把变量名改短了。
第二好拆的是安卓 APK 安装包和 Windows 上的 .NET 程序。这类程序跑在虚拟机上,文件里本来就留着完整的类名和方法名,拿工具一还原,跟原版源码差不了多少。
比较费劲的是用 C、C++、Rust 或 Go 直接编译出来的软件,拆开全是几万个没有名字的函数。还有一些像 Unity 做的手游,会把执行代码编进一个文件,再把原来的函数名单独存进另一个文件里,拆的时候得先把这两个文件重新对上号,才看得懂逻辑。
碰到这种名字全没了的软件,就很看底下反编译工具的还原质量了。差一点的工具只是把机器指令一行行直译出来,代码跳来跳去,AI 拿过去也看不懂;好一点的工具会顺着数据怎么传,把零散指令重新整理成正常的条件判断和循环,AI 拿到手才能看明白里面的业务逻辑。
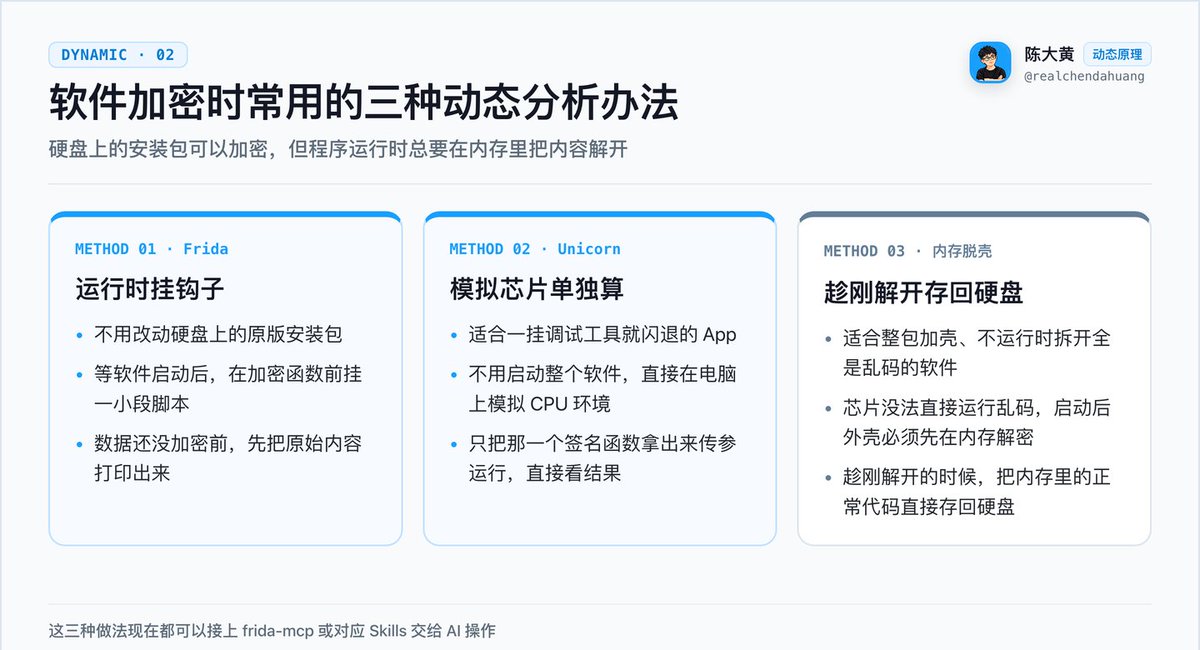
要是软件把关键数据全加了密,光在外面干看代码就看不出内容了,这时候就得让软件跑起来再看,常见有三种办法。
第一种是在运行时挂钩子,最常用的是 Frida。不用改硬盘上的安装包,等软件跑起来以后,往内存里塞一小段脚本盯住加密函数;只要软件准备发加密请求,数据还没加密前就能先把原始内容打印出来。
第二种是单独模拟运行,比如用 Unicorn。有些 App 防护很严,一挂调试工具就闪退,但你其实只想搞明白里面某一个签名函数是怎么算的。那就不用启动整个 App,直接用工具模拟一个 CPU 环境,只把那一个函数的代码单独拿出来传几个参数跑一遍,直接看算出来的结果。
第三种是内存脱壳,专门应付整包加壳的软件。有些软件为了防拆,把真正的代码加密藏起来,外面包一层壳,不运行的时候拆开全是乱码。但芯片没法直接运行乱码,软件启动以后,外壳还是得先在内存里把真正的代码解开才能运行;脱壳工具就是趁它在内存里刚解开的时候,把那份正常代码直接存回硬盘。
———
三、 市面上这些 AI + 逆向工具,到底能帮我们干什么
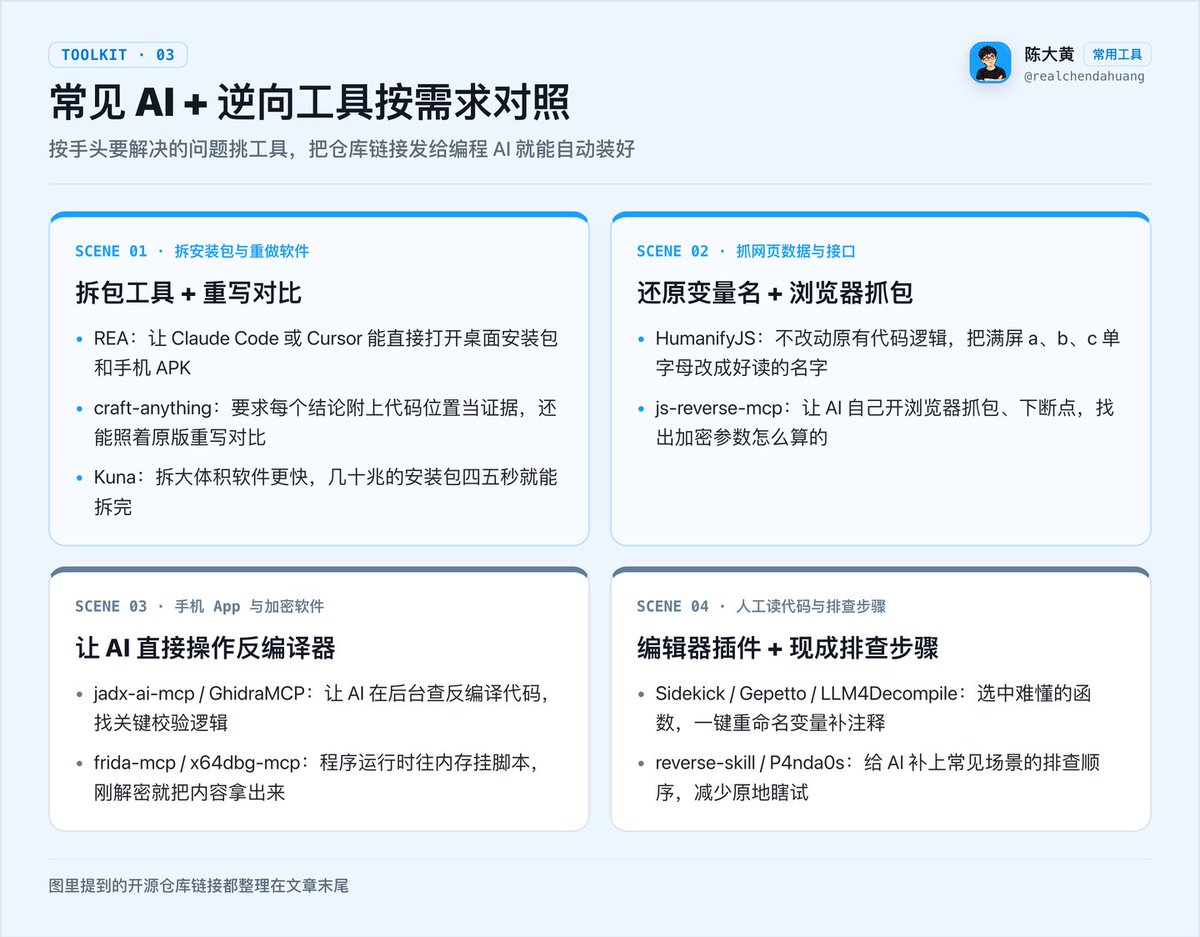
前面提到的 REA(morluto/rea),最直接的作用就是帮你的编程 AI 打开安装包。平时我们用 Claude Code 或 Cursor 写代码,直接丢给它一个桌面安装包或者手机 APK,它是没法看的;装上 REA 之后,你想知道别人软件里某个功能是怎么做的,直接问它,它就能自己调工具拆开安装包找答案。
不过大模型看反编译出来的代码有个毛病:信息不全的时候,它看到个大概就容易顺着往下瞎猜。
如果你不光想看懂逻辑,还想照着别人的产品自己重做一套,craft-anything(storytold/craft-anything)更好用。它要求 AI 每得出一个结论,都必须附上代码里的具体位置当证据,不能凭空乱猜。
另外它把拆解分析、重写代码、截图对比和修改细节全接在了一起。你看中某个网站、桌面软件或者小游戏的交互效果,可以让它先摸清原版是怎么实现的,再帮你从头写一个效果接近的版本。
拆大体积软件的时候,底下还可以配一个叫 Kuna(Noelo-Lab/kuna)的反编译工具。以前那些老牌工具都是给人点鼠标用的,打开一个大软件要加载好几分钟,AI 调起来太慢;换成 Kuna 以后,几十兆的安装包四五秒就能拆完,同时还能识别出里面用了哪种常见加密算法。
有时候我们也不用拆整个软件,只是想抓某个网站的数据,或者看看客户端是怎么跟服务端通信的。很多网站为了防爬虫,会把请求参数加密,前端代码也全压缩成 a、b、c 这样的单字母变量,人眼根本没法看。
这种情况可以先用 HumanifyJS(jehna/humanify)处理一下前端代码。它的好处是不会改坏原有的代码逻辑,只是用大模型把里面成千上万个单字母变量,重新改成容易读懂的变量名和函数名。
等变量名好读了,再给 AI 接上 js-reverse-mcp,AI 就能自己打开浏览器抓包、下断点调试,顺着调用过程把加密参数是怎么算出来的找出来。
如果要看的是手机上的安卓 App,或者是加了密、光看文件看不出内容的电脑软件,以前得自己学怎么用反编译器、怎么写注入脚本。
现在开源社区给这些传统工具都做了对应的 MCP,比如拆安卓包用的 jadx-ai-mcp,连接反编译器的 GhidraMCP 和 ida-pro-mcp,还有运行时挂钩子调试用的 frida-mcp 和 x64dbg-mcp-server。
接好以后,AI 就能直接操作这些软件去查代码,或者在程序运行刚把数据解密出来的时候,直接把原始内容拿给你看。
如果你平时自己就会用 IDA、Ghidra 或 Binary Ninja,不想让 AI 全包,只想省点人工读代码的功夫,可以装这些软件里的插件,比如付费的 Binary Ninja Sidekick,或者开源免费的 Gepetto 和 GhidrAssist。
看代码时哪段不好懂就选中哪段,按一下快捷键,AI 就会给这堆 v1、v2 变量重命名并补上注释。碰到难读的 C 伪代码或者新版 Python 打包出来的程序,也可以用 LLM4Decompile 和 PyLingual 进一步还原成更好读的代码。
还有一个常见问题:通用的编程大模型平时写业务代码很熟,但遇到安卓脱壳或者 Unity 手游这类场景,往往不知道该先从哪一步下手。
这时候可以给 Claude Code 或 Cursor 装一套 reverse-skill 或 P4nda0s/reverse-skills。里面整理好了不同场景下的固定排查步骤,比如遇到手游先找哪两个文件、遇到加壳先调什么工具,AI 照着现成步骤走,就不容易在原地瞎试。
———
四、 自己上手怎么配环境、怎么拆软件
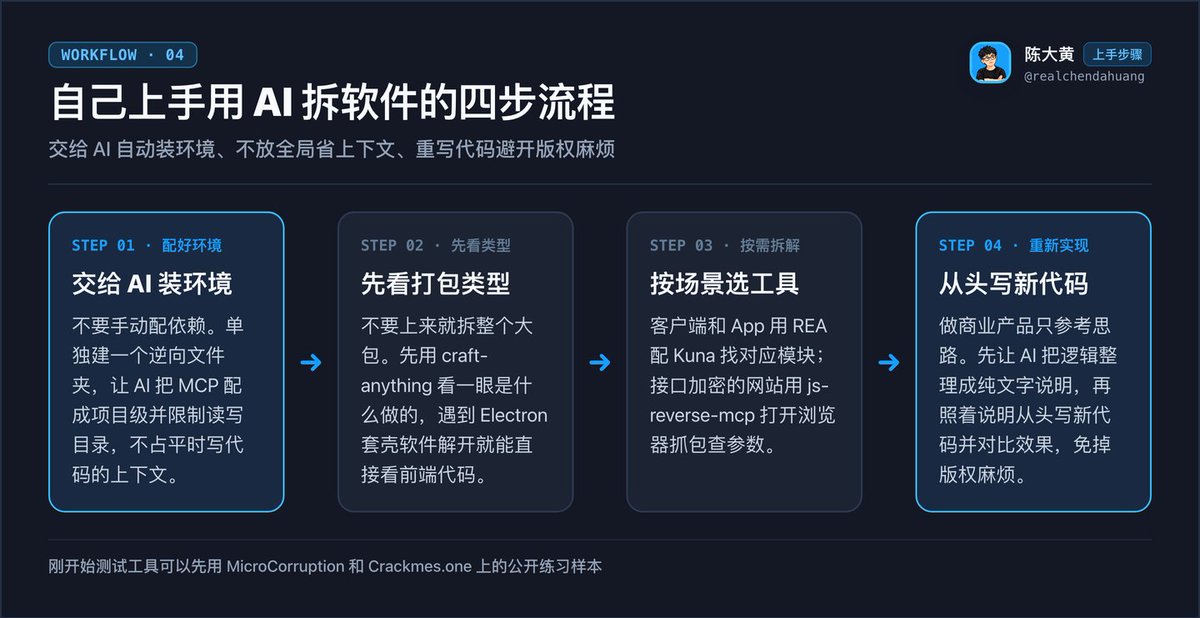
刚开始配环境的时候,最省事的做法是不要自己手动装,直接让 AI 替你装。这类工具底下的依赖比较多,自己照着文档一步步配很容易报错;直接把 GitHub 仓库链接发给 Claude Code 或 Cursor,让它自己下载、装依赖、测试能不能跑通,几分钟就弄好了。
不过让 AI 安装的时候,记得专门交代一句:尽量别把所有 MCP 都配成全局的。如果全挂在全局,哪怕你平时只是写个普通网页,几百条逆向工具的说明也会全带进上下文里,既污染上下文影响效果,每次对话还要白耗不少额度。
更好的办法是在电脑里单独建一个专门做逆向的文件夹,让 AI 把这些 MCP 配成项目级,同时把文件读写权限限制在这个文件夹里。以后需要拆软件了,就进到这个文件夹里启动 AI。这样外来的安装包不会碰到电脑其他目录的私人文件,平时在别的项目里写代码时上下文也干干净净。
至于 reverse-skill 这类 Skills,本身占不了多少上下文,用到时才会加载,放全局或者放项目里都行。我让 AI 把常见工具全试了一轮,删掉几个占空间又爱报错的老软件以后,最后留下的这几个免费开源工具加起来也就 1GB 出头。
拿到一个想研究的软件或网站时,不要一上来就让 AI 把整个包全拆开从头读,那样又慢又容易找偏。
可以先让 AI 用 craft-anything 看一眼这个软件是用什么技术打包的。很多跨平台桌面软件看着复杂,一查其实就是 Electron 套壳应用,解开就能直接看前端代码,根本不用去啃底层汇编。
如果查出来是原生编译的电脑客户端或手机 App,就让 REA 配合 Kuna 去找负责对应功能的代码文件;如果是接口带加密的网站,就换 js-reverse-mcp,让 AI 打开浏览器抓包,顺着请求看参数是怎么算出来的。
找到核心逻辑以后,如果你只是想参考某个交互或算法是怎么做的,让 AI 把实现步骤总结出来就行。要是想照着重做一个自己的版本,可以让 craft-anything 一边对照原版的运行表现、一边重新写代码,写完自己截图或跑测试对比,有出入的地方再接着改。
还有个要注意的地方:如果你看别人的软件是为了做自己的商业产品,只参考实现思路,代码一定要让 AI 从头重写。稳妥的做法是先让 AI 把对方的逻辑整理成一份纯文字的功能说明,再照着这份说明去写新代码。这样每一行代码都是新写的,后面上线商用才不会有版权麻烦。
———
五、 去哪找最新工具和免费练习网站
这阵子 AI 逆向相关的新项目更新很快,不用自己到处搜零散帖子,直接看 GitHub 上的 awesome-ai-reverse-engineering 仓库就行,常见的开源工具和用法例子里面一直在更新。
文章末尾我也把前面提到的开源项目链接全列出来了。你建好专门的文件夹以后,挑需要的链接发给 Claude Code 或 Cursor,让它帮你装好就能用。
工具刚装好的时候,如果想试试效果,不要直接拿市面上的商业收费软件试,免得惹来版权或合规麻烦。网上有现成的免费练习网站和公开样本,专门就是给人拆着学的。
想先看看逆向是怎么回事,可以直接用浏览器打开 MicroCorruption。它是一个做成网页闯关小游戏的练习网站,每一关是一把虚拟电子门锁,不用装任何软件,在网页里就能一步步看到密码校验是怎么被绕过去的。
想测试一下刚装好的 REA 和 craft-anything,可以去 Crackmes.one 下载几个入门难度的小程序。这个网站上全是程序员专门写出来给人练习拆解的小程序,完全合法;下载到你的逆向文件夹里,让 AI 自己拆开找出里面的正确密码,跑一遍就知道工具配通了没有。
后面真遇到网页加密或者手机 App 卡住了,可以去 吾爱破解 或 看雪社区 搜一下别人写过的同类分析帖,很多常见加密套路上面都有现成思路;想顺便补一点基础知识的话,可以翻翻免费的电子书 Reverse Engineering for Beginners,里面全拿几行短代码做例子,读起来不费劲。
———
参考资料与开源链接
-
craft-anything:https://github.com/storytold/craft-anything
-
js-reverse-mcp:https://github.com/zhizhuodemao/js-reverse-mcp
-
HumanifyJS:https://github.com/jehna/humanify
-
GhidraMCP / ida-pro-mcp / jadx-ai-mcp:https://github.com/LaurieWired/GhidraMCP 、 https://github.com/mrexodia/ida-pro-mcp 、 https://github.com/zinja-coder/jadx-ai-mcp
-
Gepetto / LLM4Decompile:https://github.com/JusticeRage/Gepetto 、 https://github.com/albertan017/LLM4Decompile
-
reverse-skill / P4nda0s:https://github.com/zhaoxuya520/reverse-skill 、 https://github.com/P4nda0s/reverse-skills
-
awesome-ai-reverse-engineering 工具汇总:https://github.com/zhuyansen/awesome-ai-reverse-engineering
-
免费练习网站与参考资料:https://microcorruption.com/ 、 https://crackmes.one/ 、 https://pwn.college/ 、 https://beginners.re/ 、 https://www.52pojie.cn/


