币安被盗63亿美元的24小时,各方势力的手段你见都没见过,争分夺秒的24小时。
币安一名 DevOps 工程师的笔记本电脑被黑客入侵后,被盗走63亿美金。
这事就发生在北京时间 10 月 30 日凌晨四点,大部分人还在睡觉,币安的钱包就已经开始往外转钱
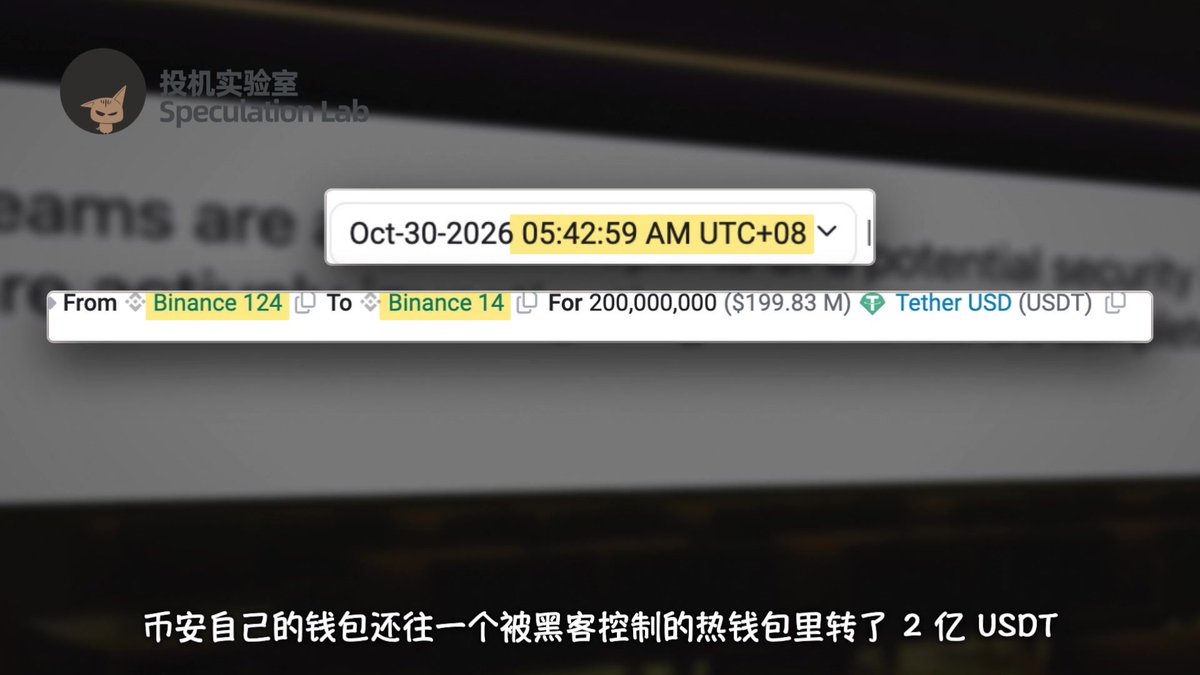
最异常的是,一个小时后都到了凌晨 5 点 42 分,币安自己的钱包还往一个被黑客控制的热钱包里转了 2 亿 USDT。72 秒后,这 2 亿就被黑客扫走了。
到目前为止,链上一共冻住了大约三十亿美元。这又刷新了加密货币被盗的历史记录,超过二零二五年 Bybit 那次的四倍还多。
不光是币圈,这基本是有史以来世界上最大的一次盗窃。按 Elliptic 的说法,在 Bybit 之前,还是二零零三年萨达姆从伊拉克央行拿走的十亿美元。
BNB 半个小时跌了百分之八,比特币最低到了七万六千五,整个市场都受到了波及,一个小时全网就爆仓了六亿多美元。
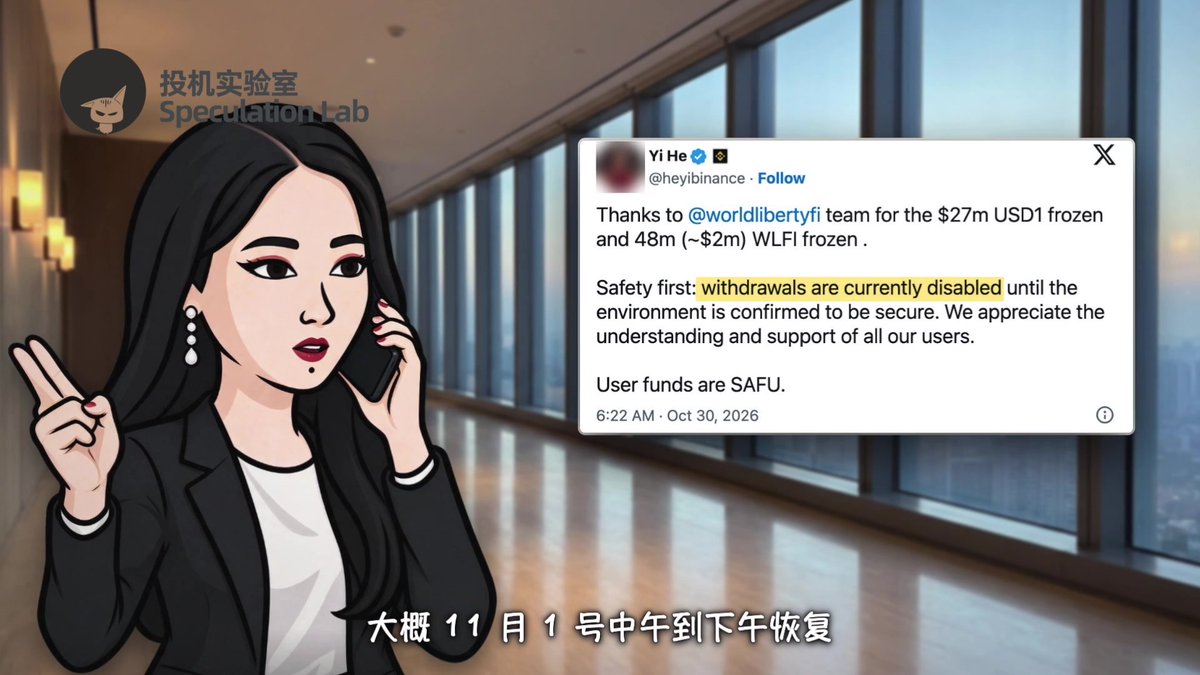
何一紧急宣布暂停提币。按币安的说法,大概 11 月 1 号中午到下午恢复。
要说交易所被盗,其实并不稀奇,币安以前也被盗过。
可五点42分那笔单子,我来回看了好几遍,链上记录一笔一笔的翻,也还是很疑惑。币安钱包都已经被扫空了,为什么又往被黑的钱包里转了两亿 USDT?
接下来我会全面的还原整个币安被盗事件,顺便也扒一扒币安以前被盗过的几次,他们是怎么处理的。
先说被黑的钱包里最大的一个,它叫 Binance 14,是币安的十四号热钱包。热钱包一直联网,用户一提现,系统就自动从这里打钱。
光它发出去的交易,就有一千八百九十多万笔。
这伙黑客准备得很早,至少提前了一天半。
10 月 28 日下午起,他们陆续从混币器 Tornado Cash 里提了几笔零点一个 ETH。混币器就是把很多人的币混到一块,让人查不出钱是谁的。
这点钱,是留着付手续费的。
29 号白天,他们部署了攻击合约,晚上找了两个测试钱包,自己先练手。半夜十二点前,正式的合约部署好了。
30 号零点多,黑客又换了个钱包,把整套流程从头到尾演了一遍。演练用的钱很少,就几个 USDT。
三个多小时以后,黑客动手了。第一笔钱,是从 XRP 链上走的。四点零五分开始,五个币安钱包,四分多钟里转出了两亿三千多万个 XRP。
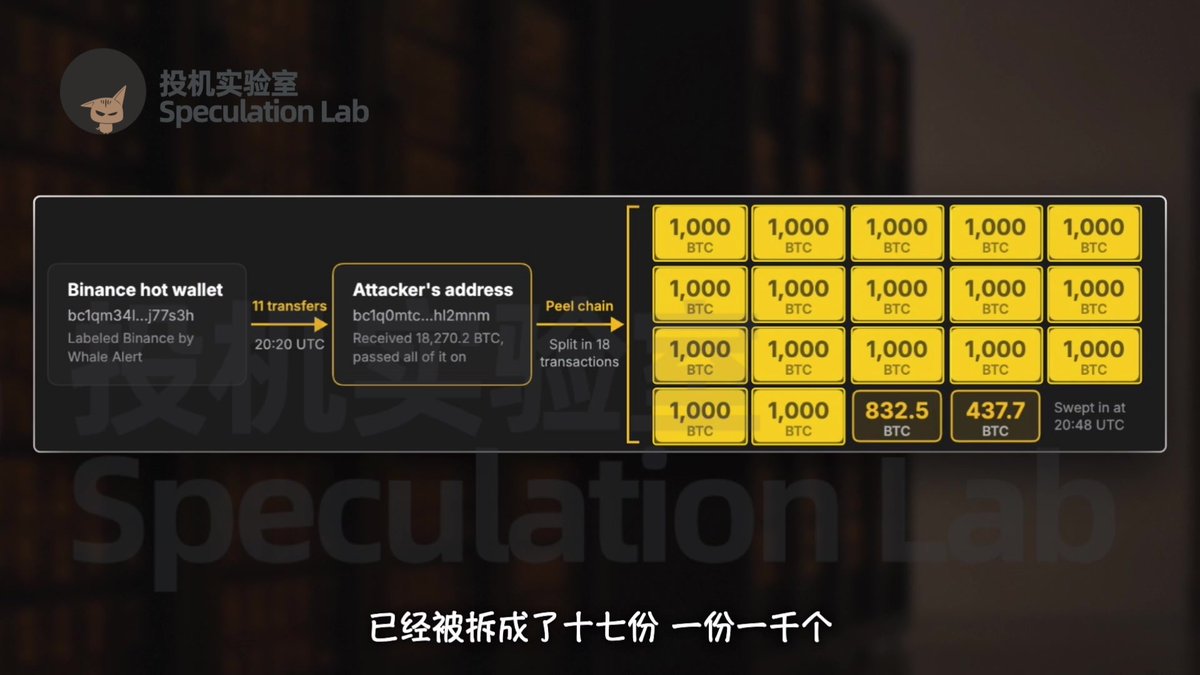
紧接着是 Solana 和 NEAR,Optimism 上也跟着往外转。四点二十分,比特币链上的一个区块里,币安热钱包一下转出去一万八千多个。
就在这同一个区块里,其中一万七千个,已经被拆成了十七份,一份一千个。波场那边也差不多同时,六亿多 USDT 转了出去。
这些全是币安钱包自己签名发出去的普通转账。这些金额还有个特点:大多只有一位小数,原钱包也都没转空,看着像是同一套程序在跑。
以太坊这边,黑客用了一招新的,叫 EIP-7702。这是以太坊二零二五年 5 月加的功能。一个普通钱包签一张授权,就能把执行权委托给一个合约。
之后合约让它转什么,它就转什么。
四点二十分五十九秒,黑客发了一笔交易,里面一口气塞了五十张授权,每一张,都是十四号钱包的私钥签的。要五十张,是因为每张授权都带一个序号。
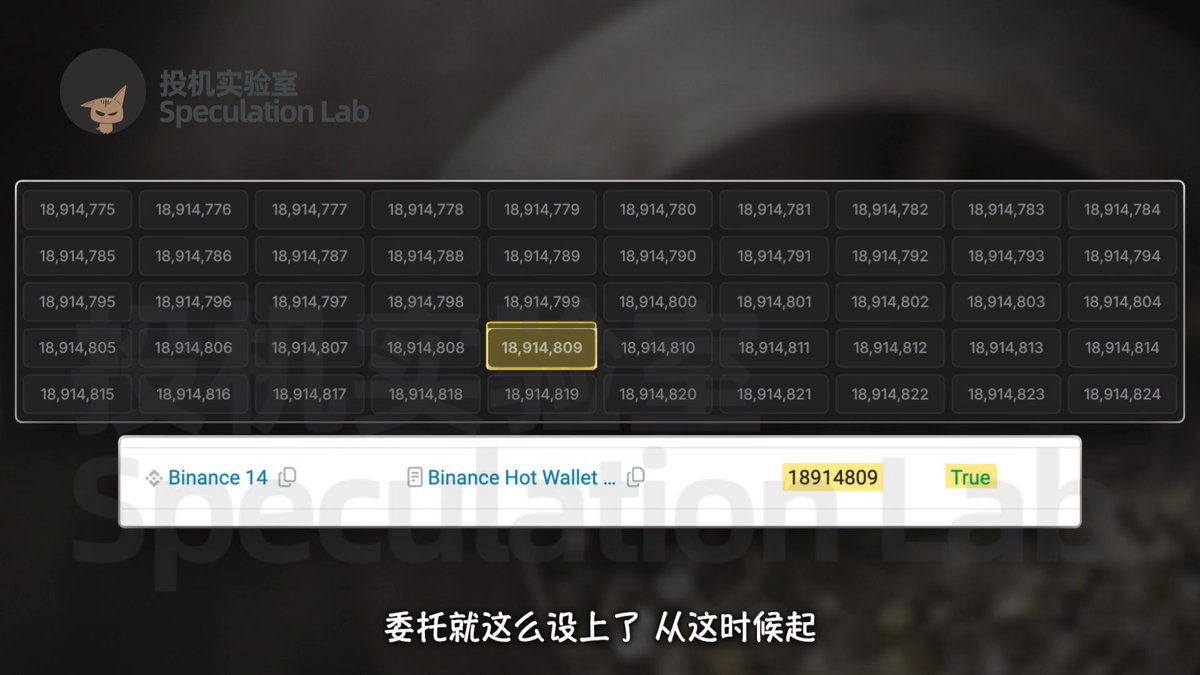
钱包每发一笔交易,序号就加一,授权上的序号得跟钱包当时的对上才算数。
十四号钱包几秒钟就出一笔提币,序号一直在跳,黑客也算不准,干脆把连着的五十个序号都备上了。结果上链那一刻,正好对上了一张。
委托就这么设上了。从这时候起,黑客想什么时候扫这个钱包,就什么时候扫。
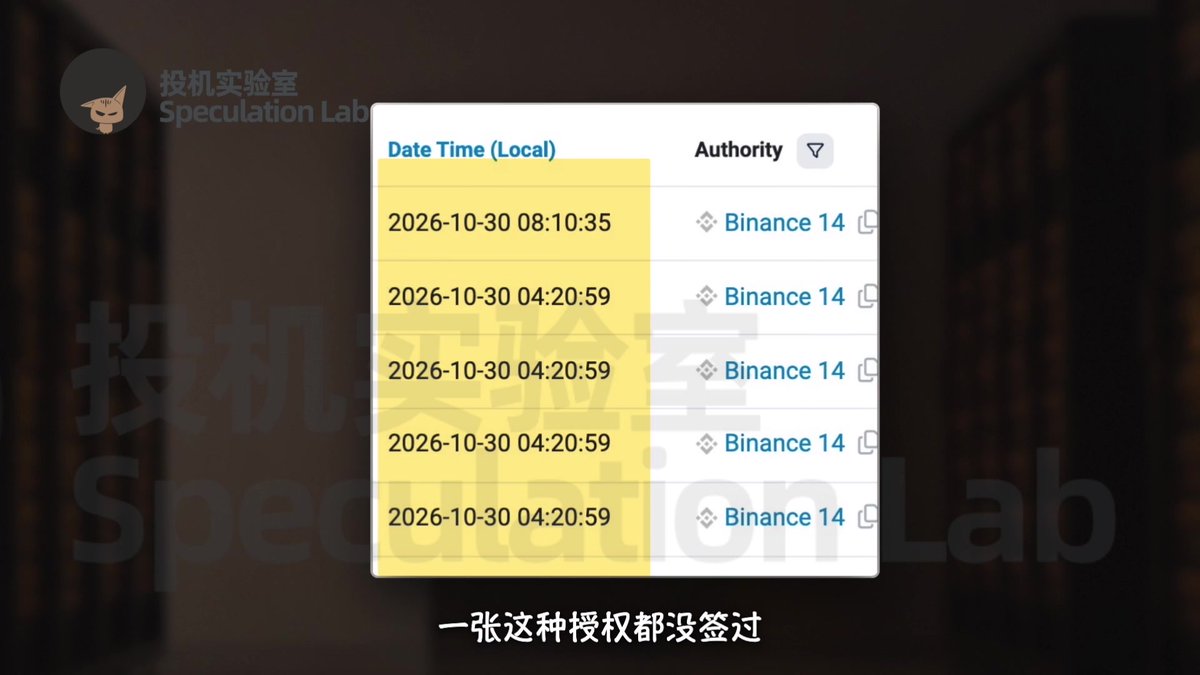
我最注意的,是这五十张是什么时候签的。它们的第一个序号,正好是十四号钱包四点十七分的序号。这批授权,大概率是设委托前三分钟左右才开始签的。
而且十四号钱包自己的提币,四点二十四分就会把这五十个序号用完,黑客满打满算,七分钟都不到。更怪的是,十四号钱包以前,一张这种授权都没签过。
也就是说,黑客在设委托前几分钟,还能现场拿到这个钱包的签名。
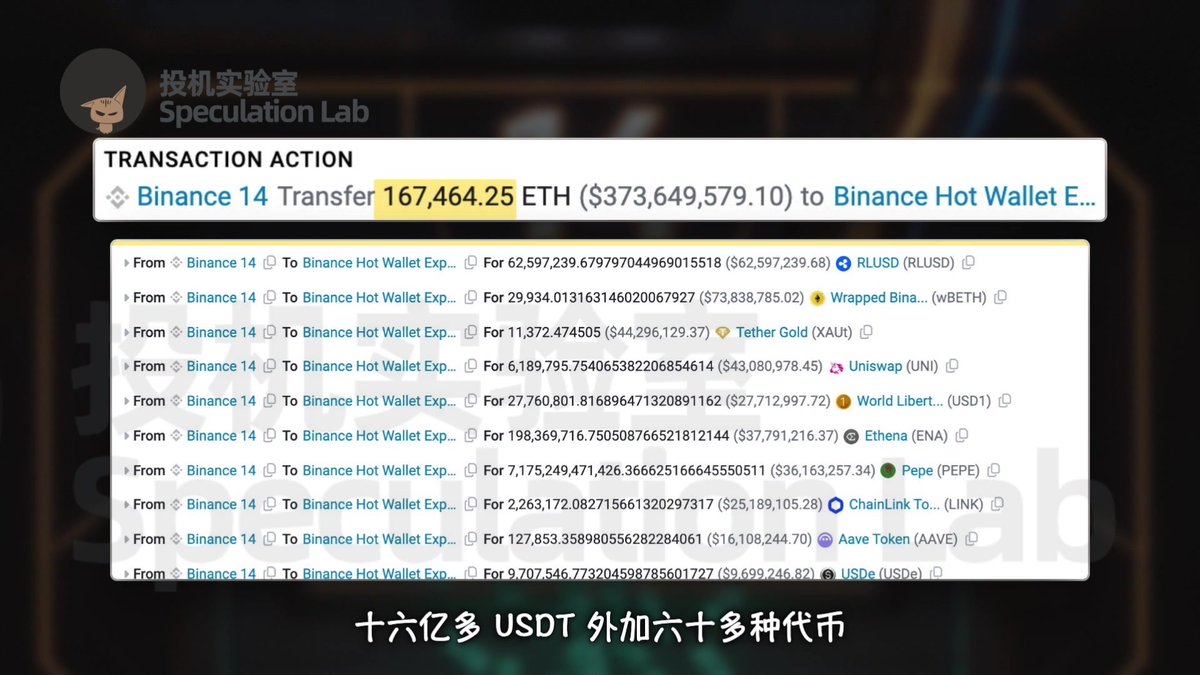
设上委托三分多钟以后,黑客让合约扫了一次,十四号钱包一笔就转出去十六万七千多个 ETH,十六亿多 USDT,外加六十多种代币。
这一笔加起来,大约二十五亿美元。
二十四秒后,另一个热钱包,十六号,也开始给黑客转钱。它可没被设委托,用的是自己的私钥。
两万八千个以太,五千五百多万 USDT,一笔一笔地转。这几笔跟正常用户的提币挤在同一个区块里,序号还是连着的,看着就像币安自己的提币系统在正常干活。
十四号钱包手里还管着一个智能合约钱包,黑客顺手借它的权限,又拉走了八亿两千多万 USDC。前面那二十五亿,加上这八亿多 USDC,就是最早大家说的三十三亿。
最开始币安还没吭声的时候,X 上就已经有人发现这个异常了。四点半刚过,链上分析师 Spreek 就在 X 上发帖,说币安可能被黑了。
他还注意到,黑客付手续费的钱,是从 Tornado Cash 来的。
五点刚过,Tether 出手了,把黑客收钱的主地址拉黑了。
三分钟后,Circle 也冻住了里面的八亿多 USDC。这时候,币安还一句话都没说。
第一个开口的是 CZ,五点十五分,他说看起来确实是币安被黑了。他说自己已经不管币安了,但作为股东,他预计用户的钱会被全额兜住。
十四秒以后,币安官方的第一条声明才出来,而且十几分钟里改了三次。
一开始只说在调查,然后加了一句:还没确认用户资金受影响,接着又把这句删了,最后定下来的版本是:用户资金完全安全。
另一边,币安的系统好像还没反应过来。
你往币安充的钱,先进你自己的充值地址,再定时归集到热钱包。钱被扫空以后,这套归集还在照常跑,新钱一进去,黑客隔一会儿就扫一次。
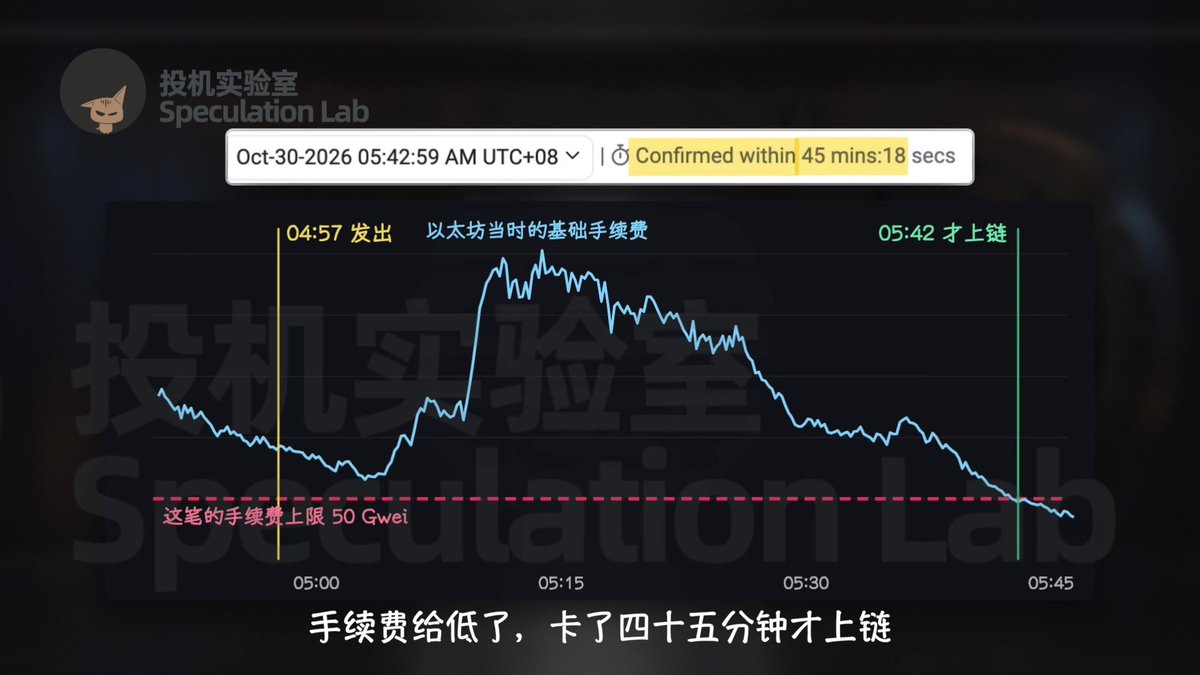
五点四十二分,最离谱的一幕来了:币安自己的另一个钱包,一百二十四号,往十四号钱包里补了两亿 USDT。七十二秒,扫走。
这笔其实四点五十七分就发出了,手续费给低了,卡了四十五分钟才上链。这时候,币安的声明已经发出去快半个小时了。
好在黑客收钱的那个地址,四十多分钟前就被 Tether 拉黑了。钱能进不能出,这两亿现在还冻在里面。
这个地址现在被人刷爆了,有要钱的,有骂人的,还有发钓鱼链接的。各位遇到这种千万不要点。
其实四点四十五分左右,链上就基本看不到以太坊上的用户提币了。
可官方头一回提到提币,已经六点多了,只在自己帖子底下回了一句:安全问题解决了就恢复。
六点二十二分,联席 CEO 何一发推,说为了安全,提币通道暂时关闭。结果十七分钟后,黑客又扫了十四号钱包一次,还换了个新地址收钱。
七点零五分前后,Avalanche 和 Polygon 上的币安钱包又被转走了一波。用户这边是提不了币了,黑客那边,照样能让币安的钱包签名。
快七点的时候,币安也开始把十四号钱包里剩下的币往冷钱包转,等于在跟黑客抢。
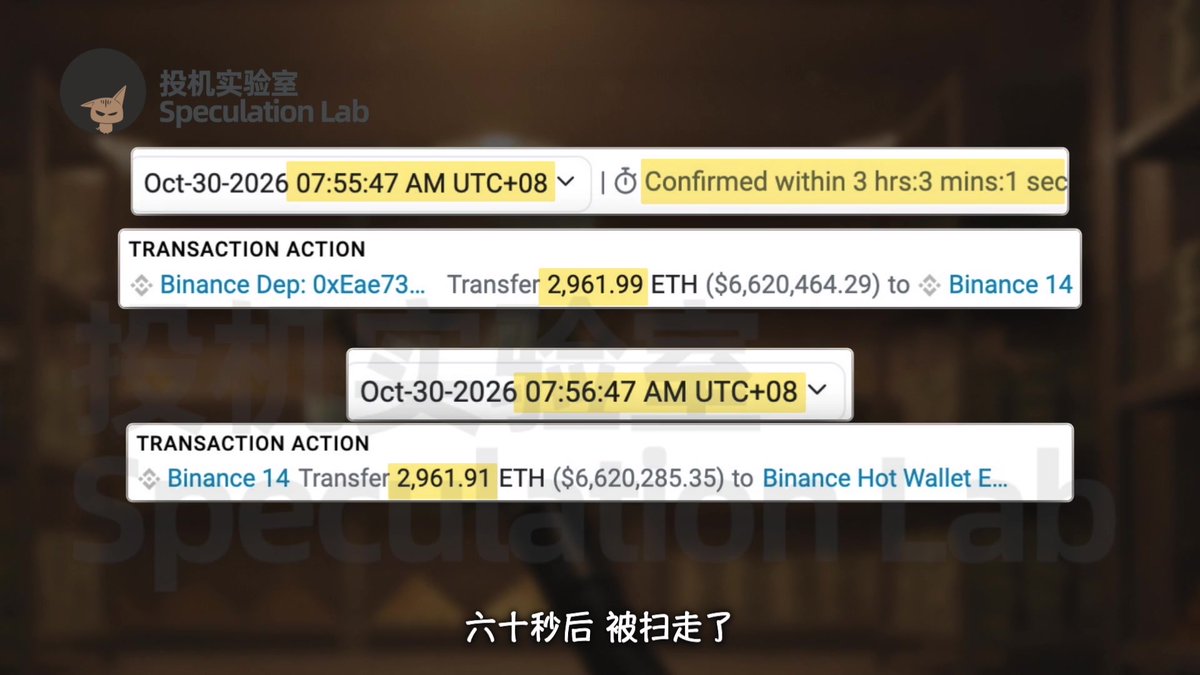
其实快七点的时候,Cobo 联合创始人神鱼就公开提醒,有一笔两千九百多个 ETH 的归集正卡在路上,往十四号钱包走。
七点半以后,黑客那边两分钟里连扫了四次,后面又扫了一次,全是空的。看着就是在那等这笔钱。七点五十五分,这笔钱进了十四号钱包,六十秒后,被扫走了。
六百多万美元,ETH 冻不了,就这么没了。前前后后,那一大笔之后,又被扫走了五千一百六十个 ETH。
一直到八点十分,币安才用十四号钱包自己的私钥把委托撤掉。
这个委托,整整挂了三小时四十九分钟。
黑客也知道,稳定币能被发行方冻结,以太坊主网上的 ETH 和比特币冻不了,所以他先抢着把能冻的,换成冻不了的。不过大部分没来得及。
主扫之后不到十分钟,他就从收款地址转走了七亿 USDT。其中三亿多,通过 UniswapX 这类撮合合约卖给做市商,换了十二万多个 ETH。
每个 ETH 多付了百分之十以上,急得连价都不讲了。
有网友发现,他买得太猛,Uniswap 上的 ETH 一度被推到两千七百多美元,外面才两千二百多。
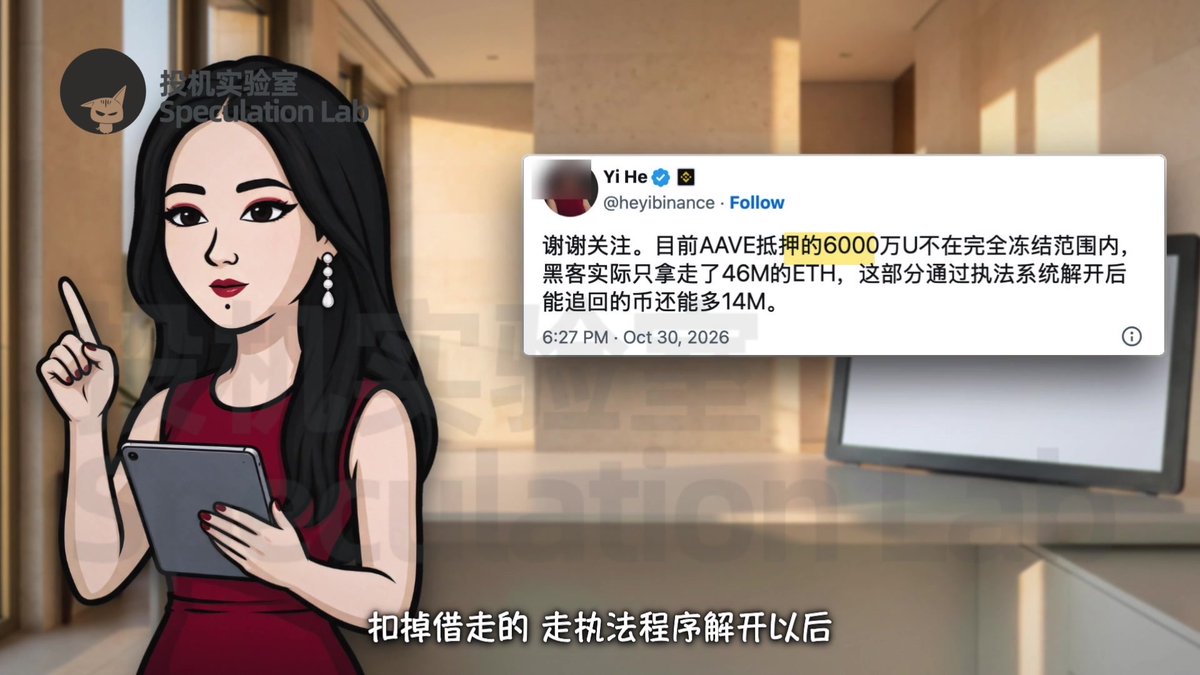
还有六千万 USDT,存进借贷协议 Aave,借出来将近两万个 ETH。Aave 过了快五十分钟才冻结市场,这将近两万个 ETH 早被他借走了。
不过何一说,押在 Aave 的六千万 USDT 还在,扣掉借走的,走执法程序解开以后,还能多追回一千多万。
手里那些山寨币,像 UNI,也一路卖成了七万多个 ETH。
波场上那六亿多 USDT,Tether 冻住了三亿七千多万,剩下两亿多被他换成了 TRX。
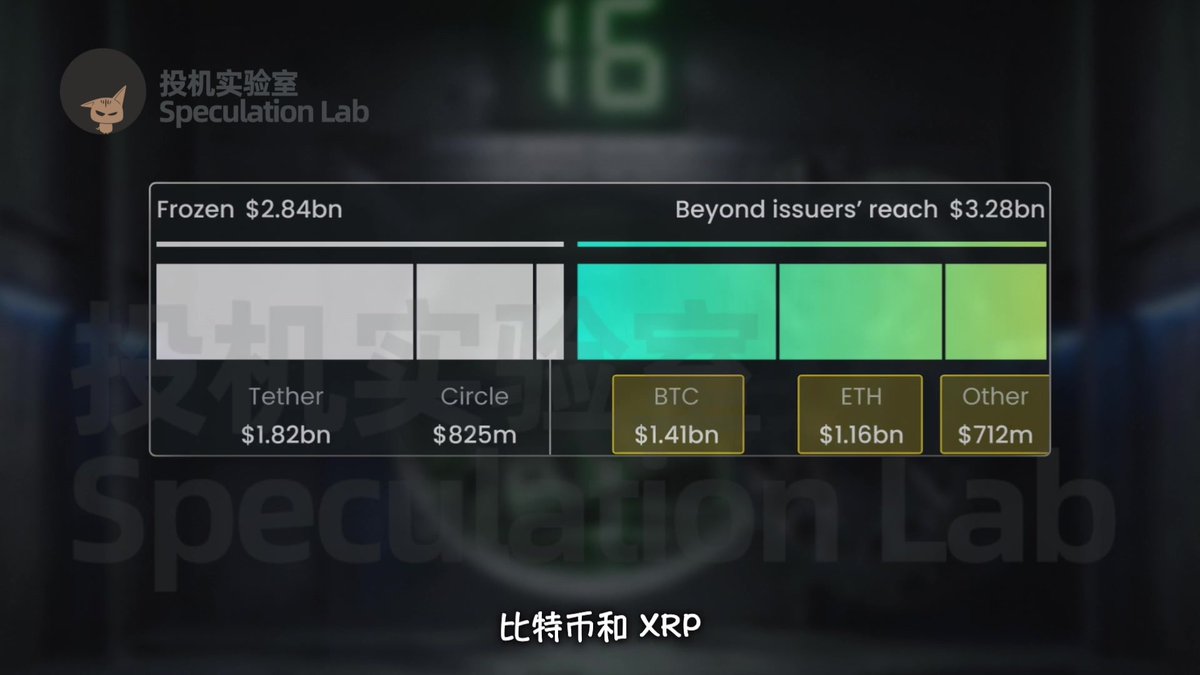
冻钱这边,各家也没闲着。Ripple、Paxos 这些发行方,也跟着冻了自家发的币。XRP 本身冻不了,Ripple 冻的是它发的稳定币。
Arbitrum 安全委员会更直接,把黑客在这条链上的三千多万美元整个转走了。
还有 BEAM、SNX 这些项目方,用管理权限,把黑客手里自家的币销毁或者收了回去。
Tether 和 Circle 后来连币安的十四号钱包都拉黑了,新进来的稳定币,黑客就扫不走了。
币安说,链上一共冻住了大约三十亿美元,有人核实的是二十八亿多。冻不住的,主要是 ETH、比特币和 XRP。
到晚上八点多,黑客囤 ETH 的几个地址,加起来还有五十万个出头,一个都没转出去。
那一万八千多个比特币,两亿多个 XRP,一千二百多万个 NEAR 也都还放着。按现在的价格,这些冻不住的币还值三十多亿,跟冻住的差不多数量。
早上换来的那六亿三千多万个 TRX,晚上六点多,五分钟里被拆到了五个新地址。
另外一个地址,从上午就一直在拆成小笔往外转,有的走 THORChain 换成了 ETH,有的跨到了别的链上。
晚上七点四十,Avalanche 上一百六十多万个 AVAX 也开始卖了。
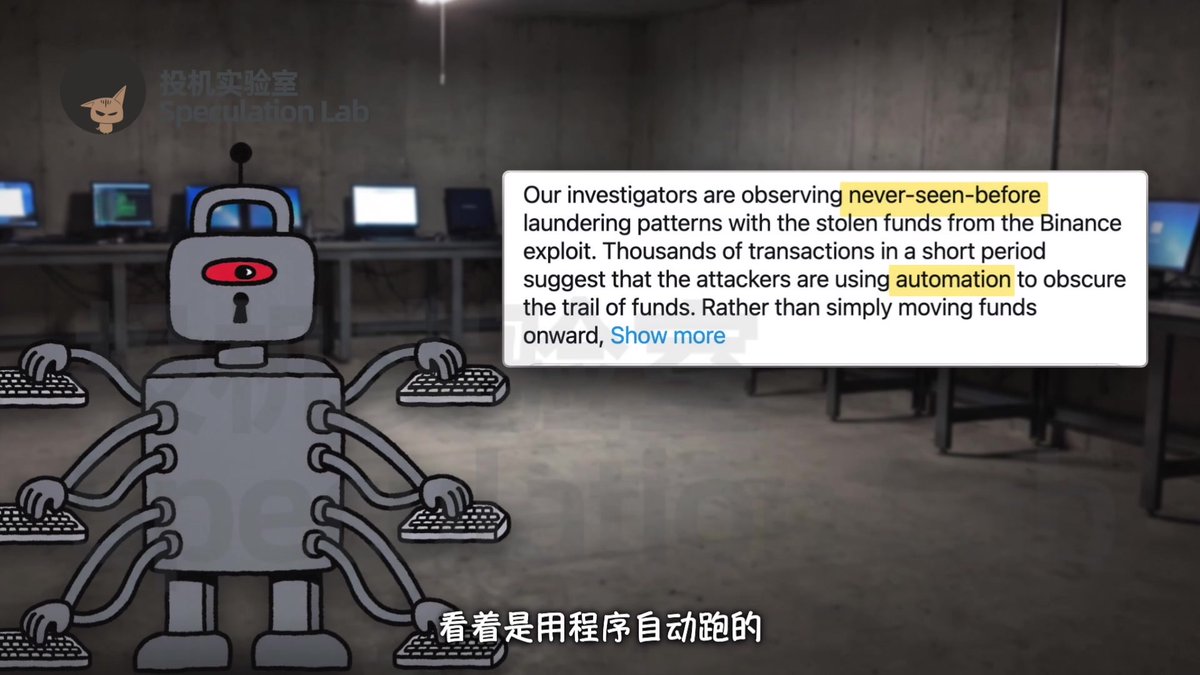
这种洗钱手法以前没见过,看着是用程序自动跑的,短时间里几千笔交易,钱在地址之间来回绕。
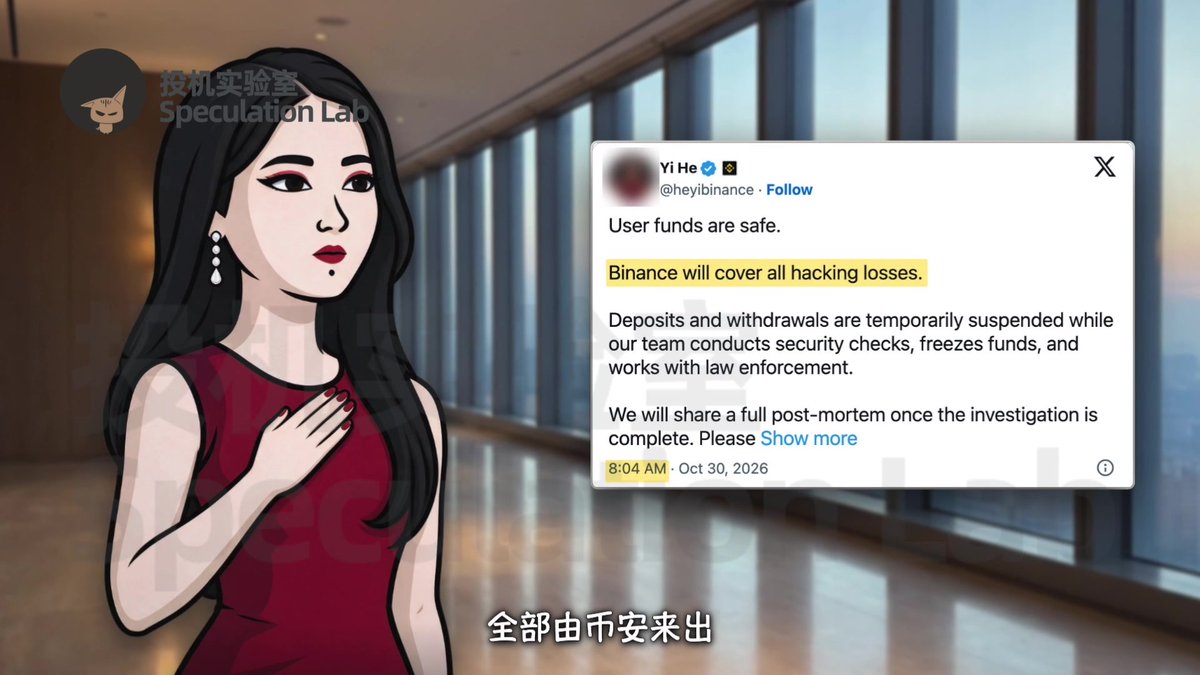
钱在外面跑,币安这边一整天也没闲着。早上八点,何一说这次被黑的损失,全部由币安来出。八点十三分,官方宣布充值、提现全部暂停。
联席 CEO Richard Teng,到八点二十二分才发帖。
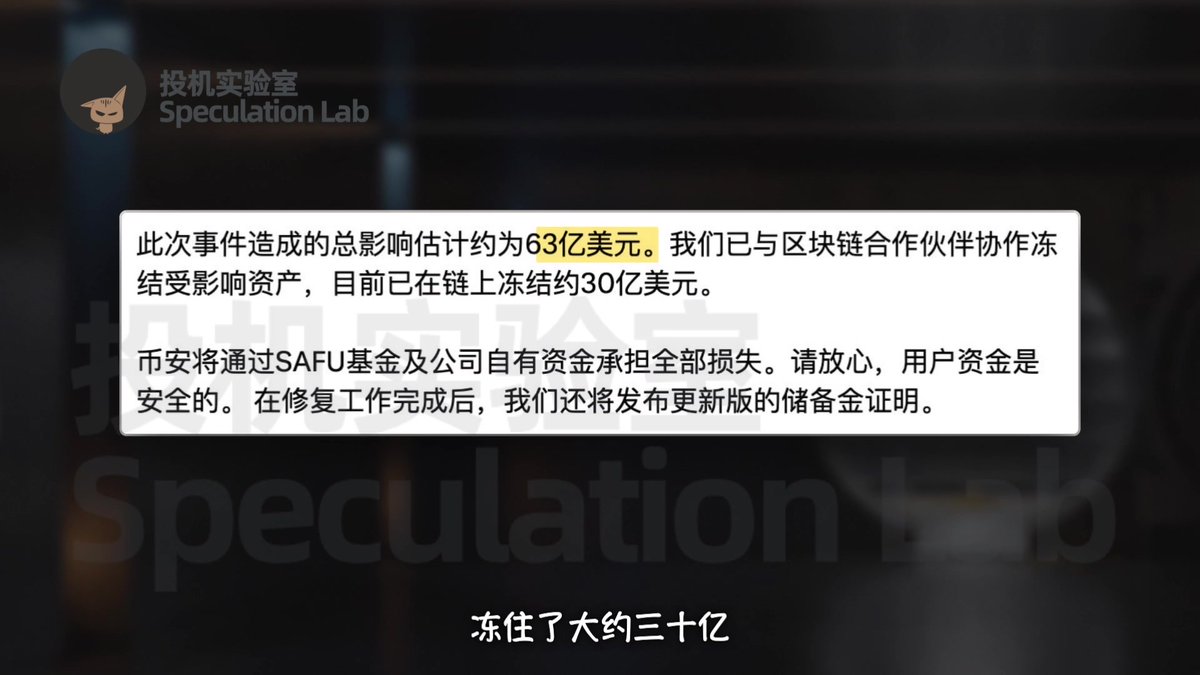
上午十点二十三分,币安发了第一份正式公告,算是给了个初步说法:初步查下来,可能是一个运维工程师的笔记本电脑被黑了。
黑客借这台电脑,进了币安内部的一个服务容器,在里面提交了没经过授权的提现。目前没发现钱包私钥泄露。
要是真这样,那就是币安自己的签名系统,把黑客提交的交易,当成正常交易签了。链上也对得上。
比特币、波场这些链根本就没有 EIP-7702,十六号钱包也没被委托,可它们都给黑客签了转账。不过那五十张授权是怎么签出来的,公告里没细说。
公告里说,这次总影响大约六十三亿美元,冻住了大约三十亿,全部损失由 SAFU 基金和公司自己的钱来出。
中午币安又补了一句,说这次是多重因素导致的,那台电脑可能是切入点,完整的根因报告之后再发。
下午,联席 CEO Richard Teng 发了一篇长帖,他说攻击者不只是用了一个工程师的权限,也不是点一下就完事的,调查没有把责任归到哪个人身上。
下午快五点的时候,币安又更新了一次,说除了那台电脑,可能还有别的入侵点,攻击比较复杂。币安还说,停了提现以后,钱就不再往外流了。
但链上看,何一早上说提币关了以后,还是被转走了好几笔。
是谁干的?链上分析公司 TRM 上午就给了判断,他们很有把握,是朝鲜的黑客组织 TraderTraitor。
二零二五年 Bybit 被盗,FBI 点名的也是它。就在出事前几天,还有媒体报道,币安说刚挡住了好几次和朝鲜有关的攻击。
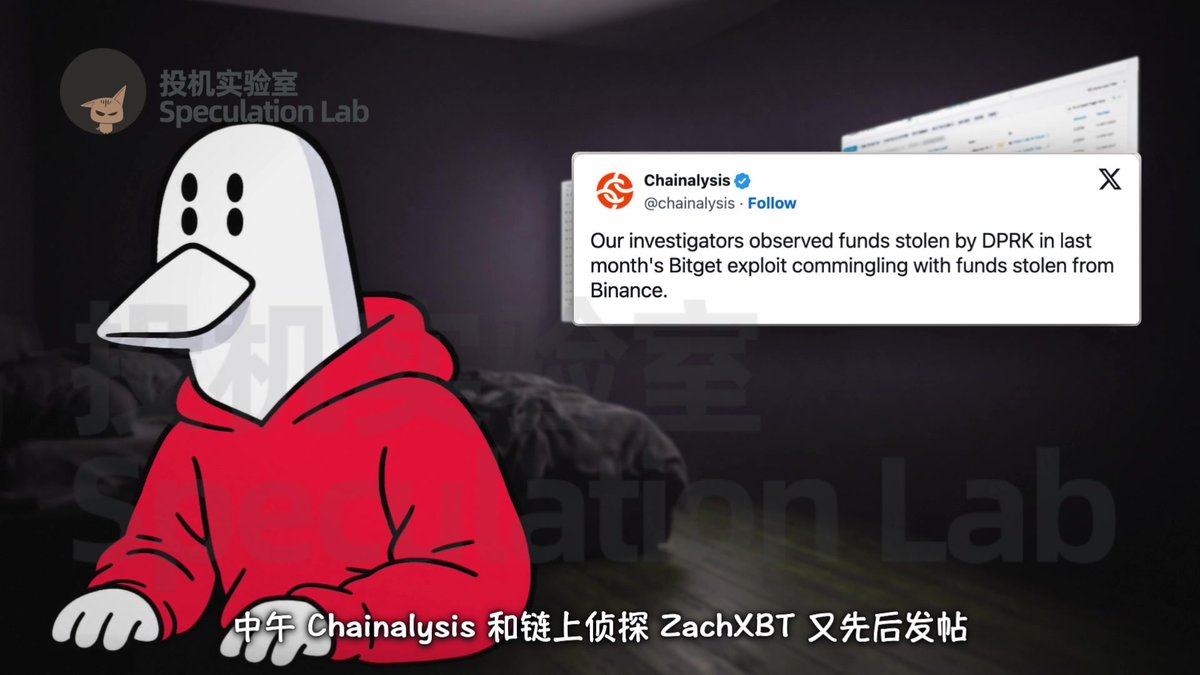
中午 Chainalysis 和链上侦探 ZachXBT 又先后发帖,说币安被盗的钱,跟 9 月 Bitget 被盗的钱混到了一块。
他们觉得,这两次很可能是同一伙人。Chainalysis 也把这次归到了朝鲜头上。下午研究机构 Elliptic 的报告也归到了朝鲜。
不过它提醒,币安这边进那个地址的钱,只有几万美元,也可能只是两边找了同一个洗钱团伙。
执法这边,路透引知情人士说,币安在和 FBI、美国特勤局一起查,不过这两家自己到现在都没吭声。
币安在阿布扎比的监管方也发了声明,说正跟币安密切沟通,盯着这件事。
各位要是在币安有钱,现在最关心的可能就这几件事。
先说提现。到截止发视频前,一千四百多个提现通道还是全关着。
中午币安说四十八小时内恢复,下午又说还按原计划,四十五小时内,算下来差不多就是 11 月 1 号中午到下午。
再说赔付。晚上七点,币安说已经开始给用户补被盗的资产了。
它说预留了六十三亿多美元公司的钱,其中五十亿,币安手里本来就有一样的币,剩下的山寨币,正在场内和场外一个一个买回来,买齐了,再出新的储备金证明。
SAFU 那一万五千个比特币,到晚上八点多还一个都没动。按币安的数字,扣掉冻住的,净损失三十多亿。
SAFU 也就十一亿多美元,只够三分之一左右,掏钱的主要是公司自己。币安钱包一天净流出六十亿,基本就是被盗的那些。
别的交易所一天流出的,都不到一亿五千万美元。
这中间还有个插曲,估计CZ正在气头上。毕竟二零二三年给了美国四十多亿美元,又坐牢,二五年还有十月十一的事,现在又被黑客搞,谁的心态也不会好。
出事前一天,CZ 刚好发帖提醒大家,别点邮件里的链接。出事以后,马斯克在这条底下回了个火苗加笑哭的表情。
CZ 回他:这次可比点个链接复杂,不过黑客攻击,基本总有一台设备在哪个环节被攻破。
马斯克中午还在 CZ 说会赔的那条底下,回过一个表情。
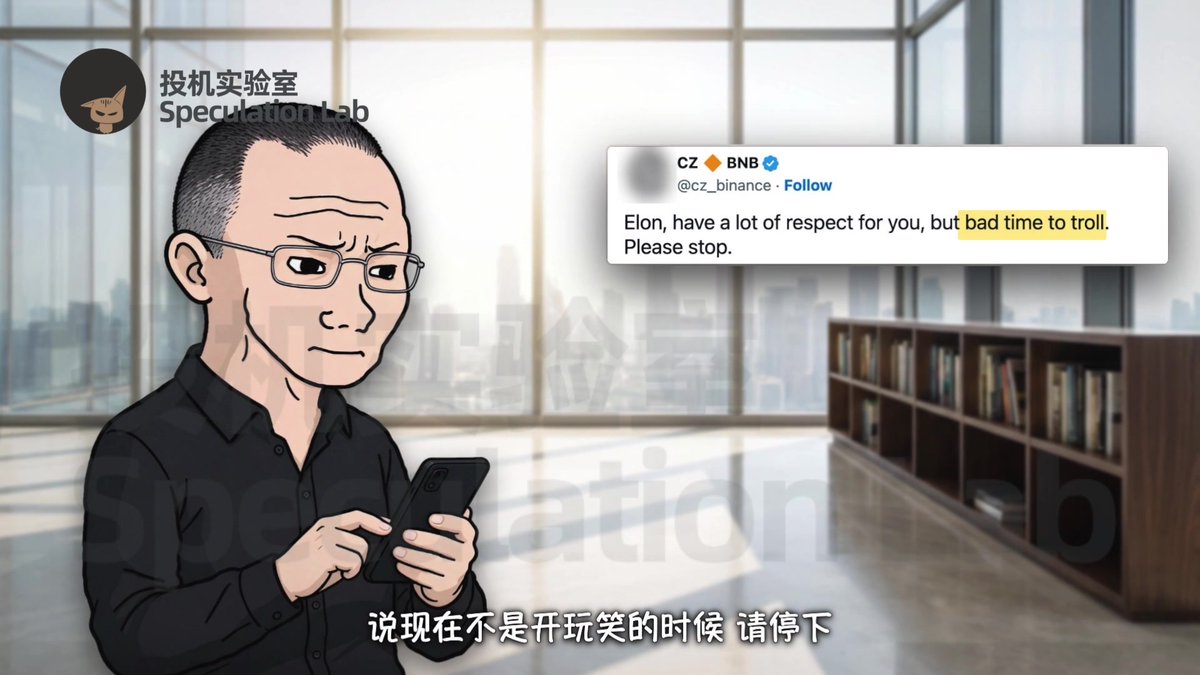
CZ 下午回得挺直接,说现在不是开玩笑的时候,请停下。
他还说,币安当年投了五亿美元帮马斯克收购推特,换来的 SpaceX 股份现在值十亿以上。看的我都给我的SpaceX捏了一把汗。
毕竟马斯克的脾气也是很大的,不会为了十亿美元的威胁改变什么。这俩干起来真砸盘倒霉的可是我。
好在何一在底下接了一句缓和了气氛,说公司今年的收入就够赔,暂时还用不着卖这些股份。CZ 后来又澄清,他没说要卖。
其实这不是币安头一回出事。币安是二零一七年 7 月上线的,这些年大大小小的安全事件不少。可真正是交易所自己的钱包被盗,在这次之前只有一次,二零一九年。
其他几次,有的被拦了下来,有的是用户账户出事,还有的是币安的公链和它收购的钱包出了事。
最早一次公开出事,是二零一八年 3 月 7 日晚上。
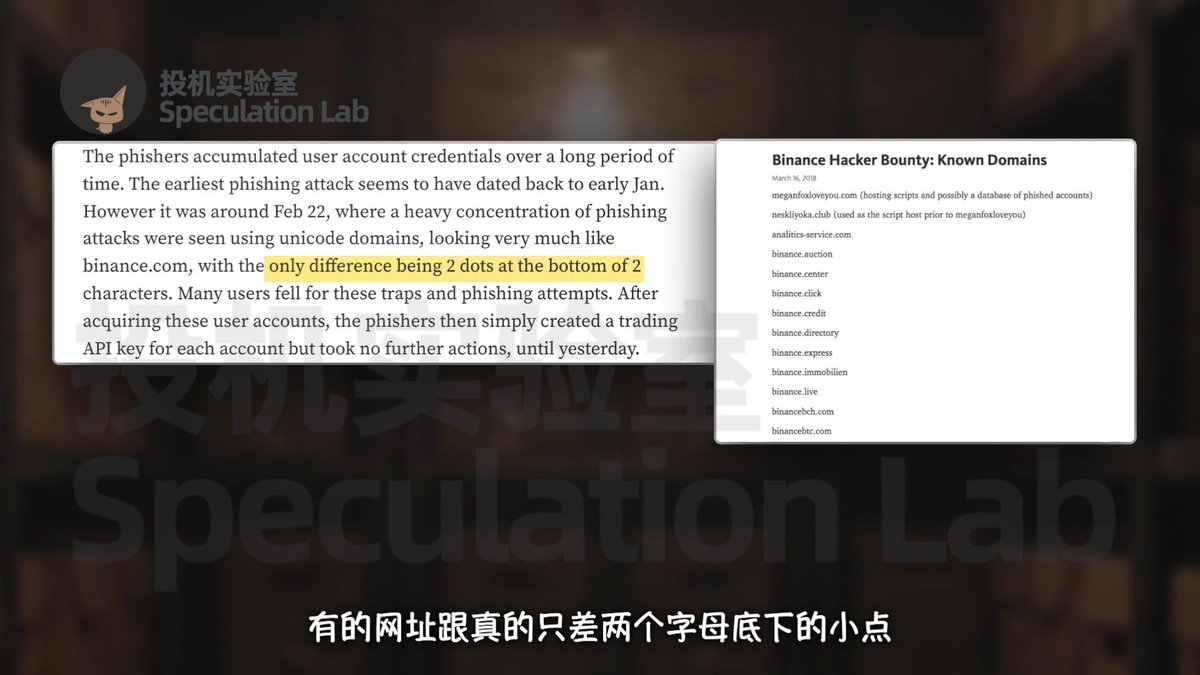
黑客提前好几周,就做了一批假的币安网站,有的网址跟真的只差两个字母底下的小点。他们买了搜索广告,把假网站顶到前面。用户在上面登录一次,账号就到了黑客手里。
拿到账号也不急,只是给每个账户偷偷建了一个交易用的 API 密钥。有了它,程序就能替你下单。
然后他们自己开了三十一个账户,提前充进十二万四千个冷门币 VIA,挂上天价卖单。VIA 冷门到什么程度?前一天整个交易对,才成交了十四点六个比特币。
晚上十点五十八分,被盗的账号一起下市价单买 VIA。卖单一路被吃上去,两分钟涨了九十多倍,光第一分钟就成交了三千三百多个比特币。
受害者的比特币,就这么流进了黑客的账户。
黑客马上申请提币,结果币安的风控在这两分钟里就触发了。币安说,全站提币一停,一个币都没出去。
八个小时后提币恢复,和黑客账户成交的单子全部回滚,黑客自己充的 VIA 也被扣了。受害者跟普通用户成交的那部分,币安说回滚不了,也没说要赔。
币安还悬赏二十五万美元抓人,又拿出一千万美元,专门留着对付以后的黑客。
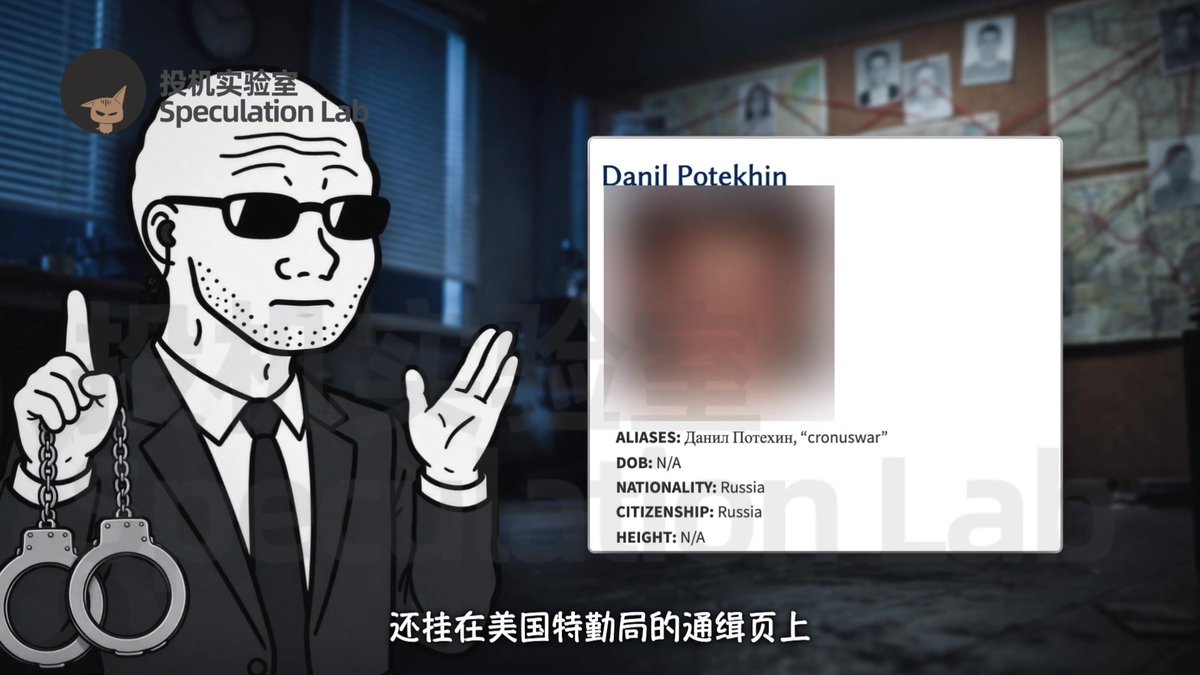
二零二零年,美国起诉并制裁了两个俄罗斯人。
起诉书写的是更早的事:他们钓鱼,从一百四十二个币安账户里提走了五百六十六个比特币。
币安说这俩就是 VIA 那次的黑客,付了二十万美元赏金,就是人到现在也没抓到,还挂在美国特勤局的通缉页上。
四个月后,同样的套路又来了一次,这回是 SYS。凌晨四点多,币安风控发现一批 API 账户在疯狂买入。币安说,这些账户也是被钓鱼了。
事发前,一个 SYS 才值零点零零零零四个比特币。一秒钟里,卖盘被一路扫上去,最高成交到九十六个比特币一个。那一分钟成交了一万六千多个比特币,一亿美元出头。
币安到早上八点多才停掉全站交易,一停就是七个半小时。所有人的 API 密钥全删了重建,被动卷进去的成交全部回滚。
SAFU 就是在这次的处理公告里冒出来的。
当时定的规矩是:交易手续费拿出百分之十,单独存起来。
名字来自 CZ 常说的那句 Funds are safe,网友把它恶搞成了 Funds are SAFU。币安还拿这个梗,给基金起了名字。
真正从币安钱包里把钱偷走的,是二零一九年 5 月那次。凌晨一点多,币安的比特币热钱包一笔交易,转出了七千零七十四个比特币,当时四千一百万美元左右。
黑客用钓鱼网站、病毒这些办法,从大量用户那里偷到了 API 密钥和谷歌验证码。CZ 说这伙人很有耐心,攒了一大批看着互不相关的账户,挑好时机一起提币。
币安说,这笔交易过了它当时的安全检查。按链上推,大概是七十五笔,平均每笔九十四个比特币,看着是故意拆小的,好压在实名账户一天一百个的上限下面。
从交易结构看,币安的系统把这些提现打包成一笔,用热钱包签了名发出去。钱出了门,监控才响。这个热钱包只占币安比特币的百分之二左右,冷钱包没事
币安停了充提大概八天,交易基本照常,损失全部由 SAFU 出,这也是 SAFU 第一次掏钱。
最出圈的是 CZ 在直播里说,考虑让矿工回滚比特币链,把这笔交易抹掉。这话招来不少批评,几个小时后他就说算了,两天后又道了歉。
那批比特币先被归到七个地址,两个月里全转空了,到现在没追回,也没听说有人被抓。
说起来,这次和那次还真有点像:都是币安自己的私钥给黑客签了名。
只不过那次签的是提现,这次还多签了五十张授权。那次四千一百万美元,这次六十三亿,大了一百五十倍。
二零二二年 10 月,出事的是币安自己的公链 BNB Chain。问题出在跨链桥上。跨链桥就是把币从一条链搬到另一条链的合约。
黑客钻了一个校验漏洞,伪造了两条跨链到账的消息,跨链桥两次各放出一百万个 BNB,当时一共大约五亿七千万美元。
他把九十万个 BNB 押进借贷协议 Venus,借出一亿四千多万美元的稳定币,再往别的链上转。
BNB Chain 一个一个联系验证节点,让整条链停了七小时十八分钟,然后紧急升级,把黑客地址写进节点黑名单。这个地址发出的交易,全网都不收。
一条公链说停就停,当时不少人批评它太中心化。
大约一亿美元跑掉了,没追回来。剩下的一百零二万个 BNB,到今天还锁在黑客地址里,按现在的价格七亿多美元。
📷
同一年年底,又出了 3Commas 的事。
很多人把币安的 API 密钥交给了交易机器人平台 3Commas,结果这些账户接连被人下单,手法跟 VIA 差不多:卖掉你的主流币,高价买进黑客早就囤好的冷门币。
3Commas 一开始咬定是用户被钓鱼,直到黑客把数据公开,它才认了。后来它说,泄露的币安和 KuCoin 密钥,至少有十万把。
币安这边,CZ 一开始拒绝赔,说没法排除是用户自己偷了自己的密钥。后来又抢在 3Commas 承认之前,公开说他相当确定是 3Commas 泄露的。
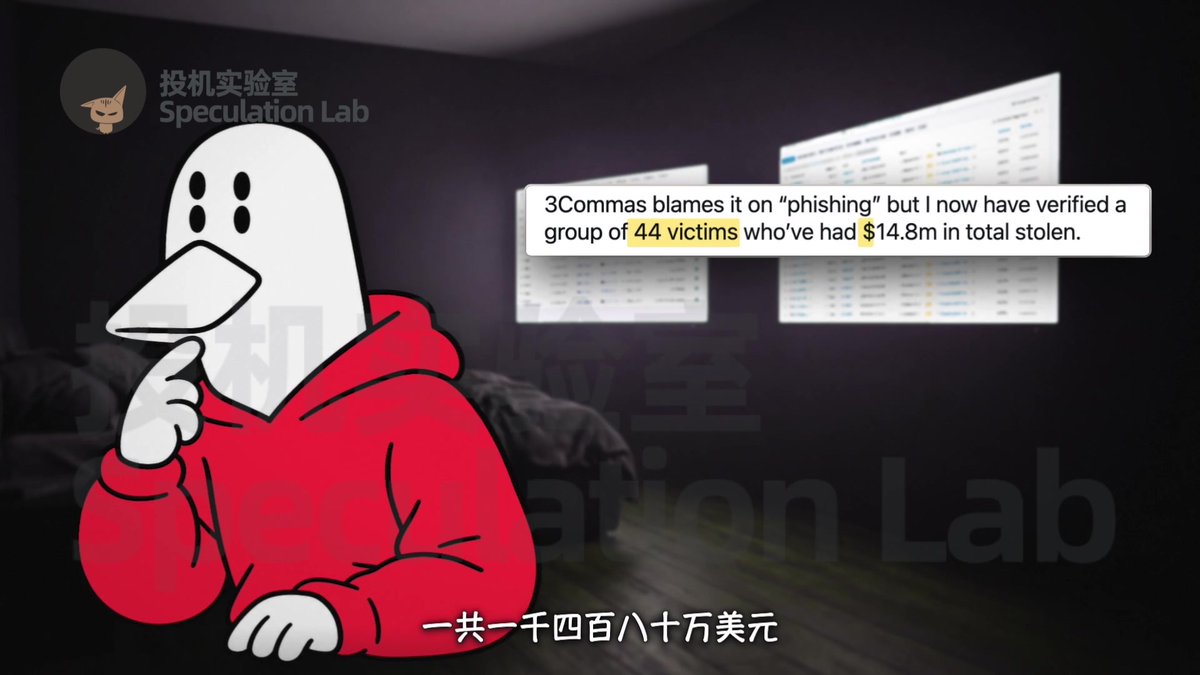
ZachXBT 核实过的受害者有四十四个人,一共一千四百八十万美元,分在好几家交易所。到现在,也查不到币安或 3Commas 赔过。
📷
二零二五年圣诞前夜,出事的是 Trust Wallet,币安二零一八年收购的钱包。不过从二零二五年 5 月起,它已经不归币安交易所管了。
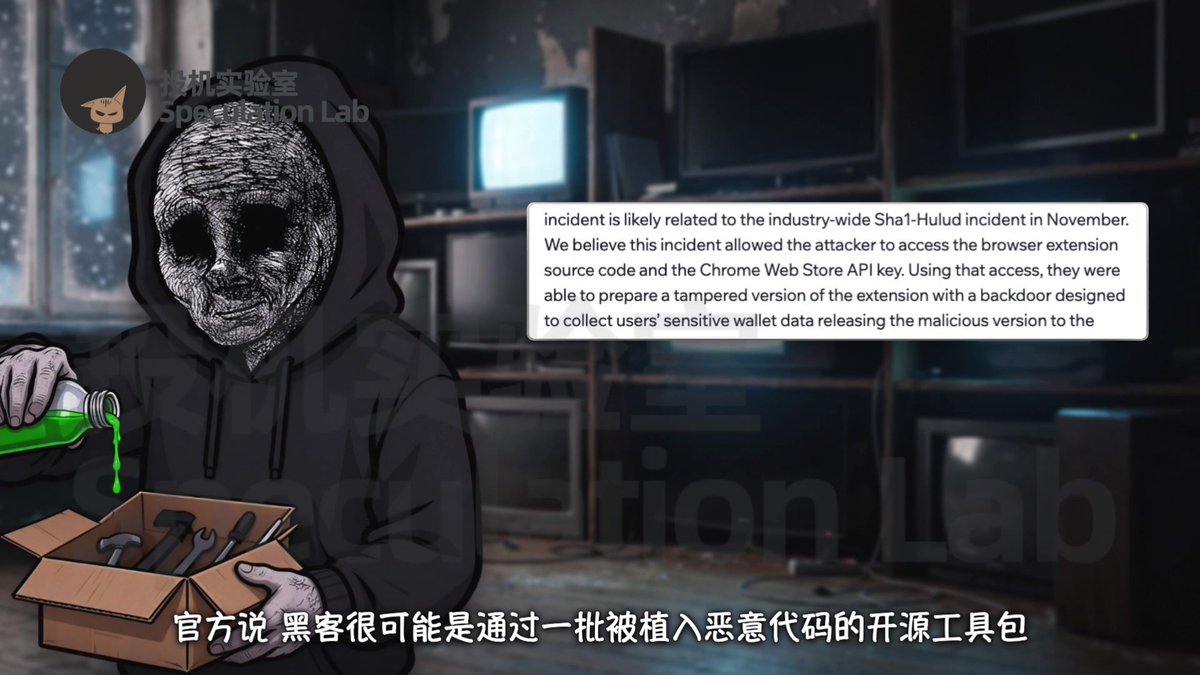
它的浏览器插件,出了一个带后门的新版本。官方说,黑客很可能是通过一批被植入恶意代码的开源工具包,偷到了开发者的 GitHub 密钥。
这样他就拿到了插件源码,还有 Chrome 商店的发布权限。他自己打包了一个新版本,直接推给了用户。用户一打开插件,解锁钱包,助记词就被发到了黑客那。
助记词就是能恢复整个钱包的那串单词,谁拿到它,谁就能把钱转走。
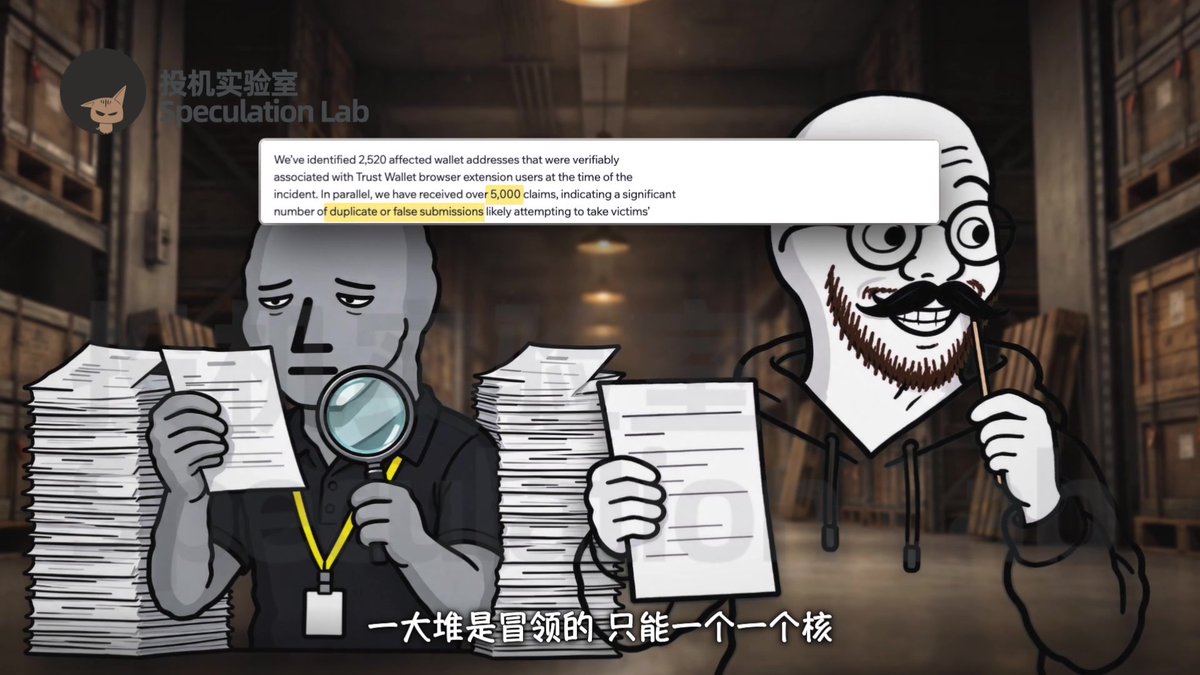
官方后来说损失大约八百五十万美元,两千五百二十个地址。
CZ 说 Trust Wallet 来赔,结果收到五千多份理赔申请,一大堆是冒领的,只能一个一个核。
二零二六年 1 月,官方说第一批已经赔完,到现在也没宣布全部赔完。
📷
还有几件,钱没从币安的钱包里出去,但也够麻烦的。二零一九年 8 月,有人拿着一批疑似币安用户的证件照,找币安要三百个比特币,说不给就公开一万张。
币安不给,报了警,后来承认有一部分照片和外包审核商处理过的对得上,给受影响的用户送了终身 VIP。
二零二零年 12 月,DeFi 协议 COVER 的合约被人无限增发,增发出来的币又被人拿到币安来卖。
币安自己没被黑,还是用 SAFU 赔了一千零一十万美元。
二零二四年 1 月,媒体曝出币安的内部代码、架构图和内部密码,被人挂在 GitHub 上,最长挂了六个半月。
二零二五年 12 月,何一的微信被盗,对方用她的号喊单一个币,涨了八倍左右就砸了盘。
这么一圈翻下来,二零一九年以后,我没查到币安交易所自己的钱包再被盗过,出事的都在外围。
赔不赔也有个规律:只要不是用户自己的原因,币安基本都认了赔;用户自己把 API 密钥交给第三方,出了事,币安一般不赔。
所以我觉得这次最该复盘的,是委托挂着的那三个多小时。钱都扫空了,币安自己还补进去两亿 USDT,归集又送进去五千多个 ETH,提币都停了,别的链还在往外签。
接下来先看 11 月 1 号提现能不能真恢复,那台笔记本之外还有哪些入侵点。
再看黑客那五十多万个 ETH、一万八千多个比特币什么时候动,新的储备金证明对不对得上。
AI时代,黑客的手段现在比传统的暴力机器铁拳还硬。
交易所在他们面前就像没人帮出头但有钱的活靶子,快武装一下自己吧。
好了,检查一下是否点击了订阅按钮,祝你早安午安晚安,拜拜。
📷