国内WEB侵害・個人情報窃取事件群に関する考察
ここ最近のWEBシステム経由の情報漏洩を分析した、推測まみれの考察です。2024年1月~2026年10月2日に公表された、国内のWEBシステム侵害による個人情報窃取・漏洩事案253件を調査し、傾向分析を行いました。
1:件数傾向
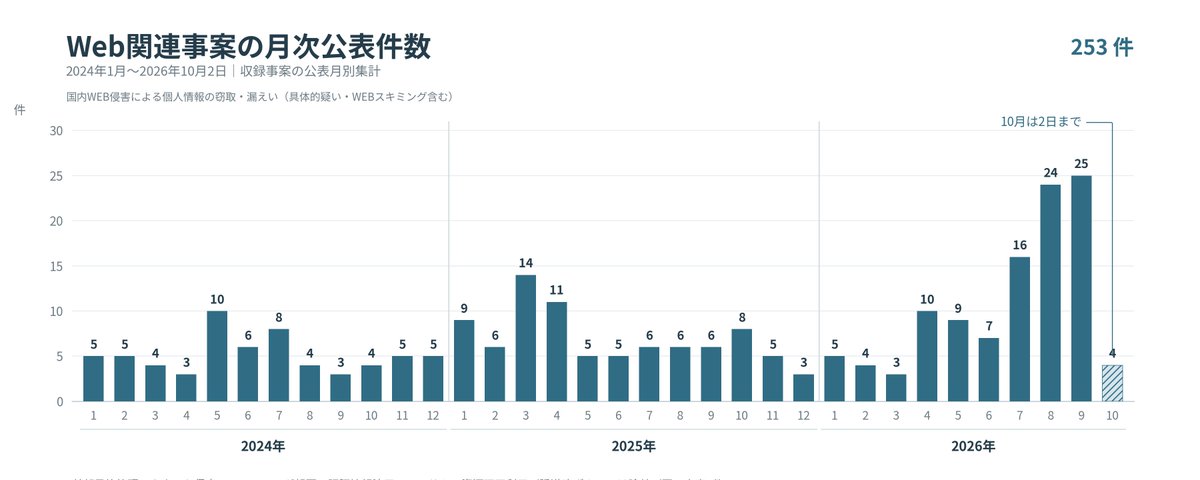
2024年1月からのグラフです。今年7月頃から目に見えて増加しています。調査対象253件のうち、7月以降は69件で約27.3%です。約3か月分で全体の4分の1を超えています。
注:7月頃からWEBシステム被害が目立つようになり、当方での注視が始まり、力を入れて被害を見るようになったため、事例調査にかけるコストが全く違っていることも件数増加要因の一つです。
2:原因の大部分は個別脆弱性由来?
WEBサイト構築に使われるフレームワークやミドルウェアの共通脆弱性(CVE)の悪用とみられる事例も数件混じっているものの、大部分は個別WEBサイトの固有の脆弱性を発見された可能性が高いと考えます。特定CVEを悪用して侵害が広がってるとは考えにくい状況です。大きく話題になったMetabaseやWordPress/WP2Shell、cPanelの脆弱性起因の公表は意外と少ないです。
3:無差別的な攻撃
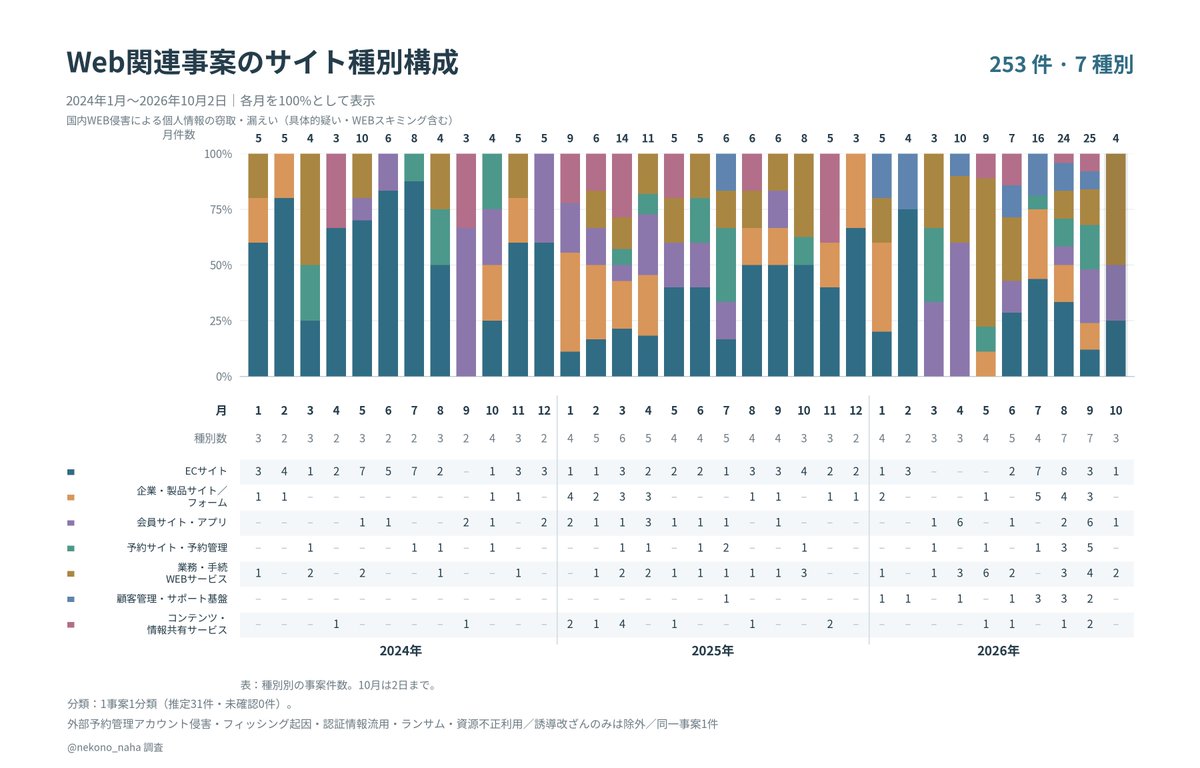
従来のWEB系のインシデントは、カード情報狙いのスキマー設置などの改ざん、詐欺サイト誘導目的のサイト改ざん、リスト型攻撃等が大多数でした。しかし、今回はWEBシステムが持つ個人情報が標的となっているようで、その結果、被害に遭うサイトの種別も広範囲に広がっているように見えます。2024年は月に2~3種別が中心だったところ、今年8月、9月には7種別まで膨らんでいます。
以下は被害に遭ったサイト種別の分布です。
4:攻撃手法
多くのサイトはWEB脆弱性診断を実施していたはずです。なぜ被害原因の脆弱性が見逃されたのかはわかりませんが、比較的小規模なサイト・運営会社からも被害公表も多いことや、日数を確認できた事案では不正アクセスから発覚までの時間も短いものが多い点が気になります。何かしら派手で大きな影響が出かねない手法だったのかもしれません。つまり、診断では試しづらく、攻撃で初めて発現するような不備だったのでは、という気もしています。
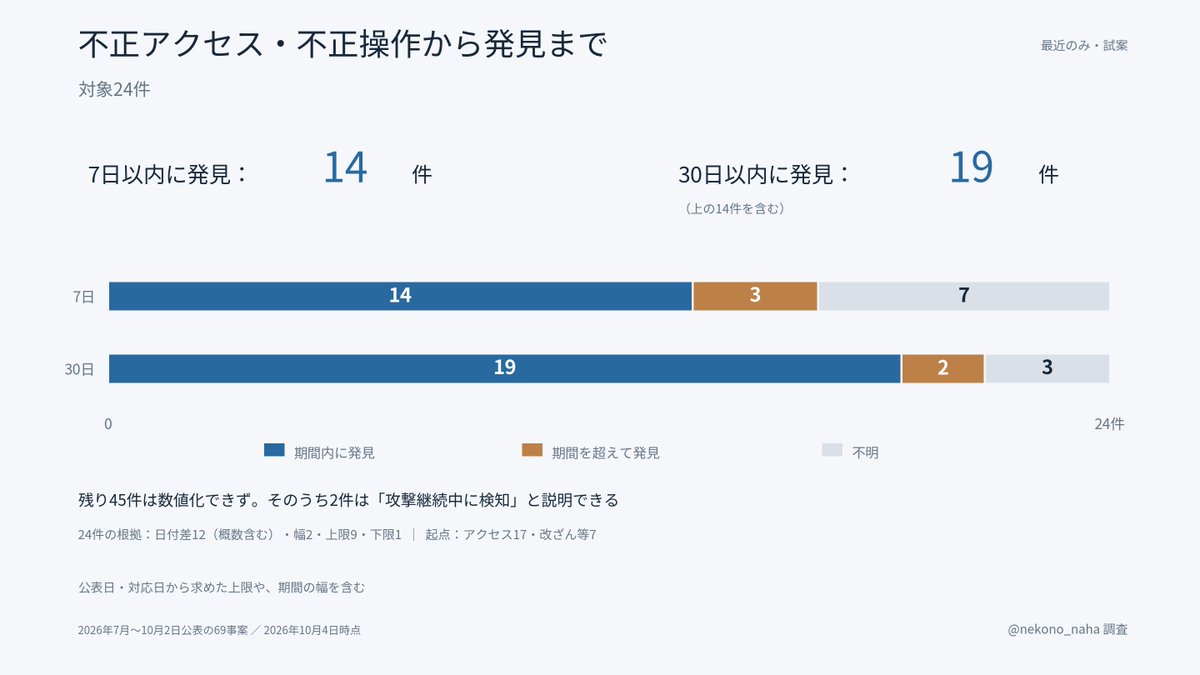
発覚までの日数を確定・推測できた24件では、不正アクセス・不正操作から7日以内に発見されたものが14件、30日以内が19件でした。従来のWEBインシデントの傾向からするとわりと短い日数です。
5:AIの利用
本事案での確証はないものの、昨今の攻撃者側のAI活用状況や、前述の手法推定や攻撃の範囲・量を加味すると、使ってないわけがないだろうという感覚です。人間単独では不可能な量や範囲の探索の成果と考えられるため、完全にAI自律かどうかは不明ですが、攻撃過程で使っている可能性は極めて高いと考えます。
6:日本狙いの攻撃?
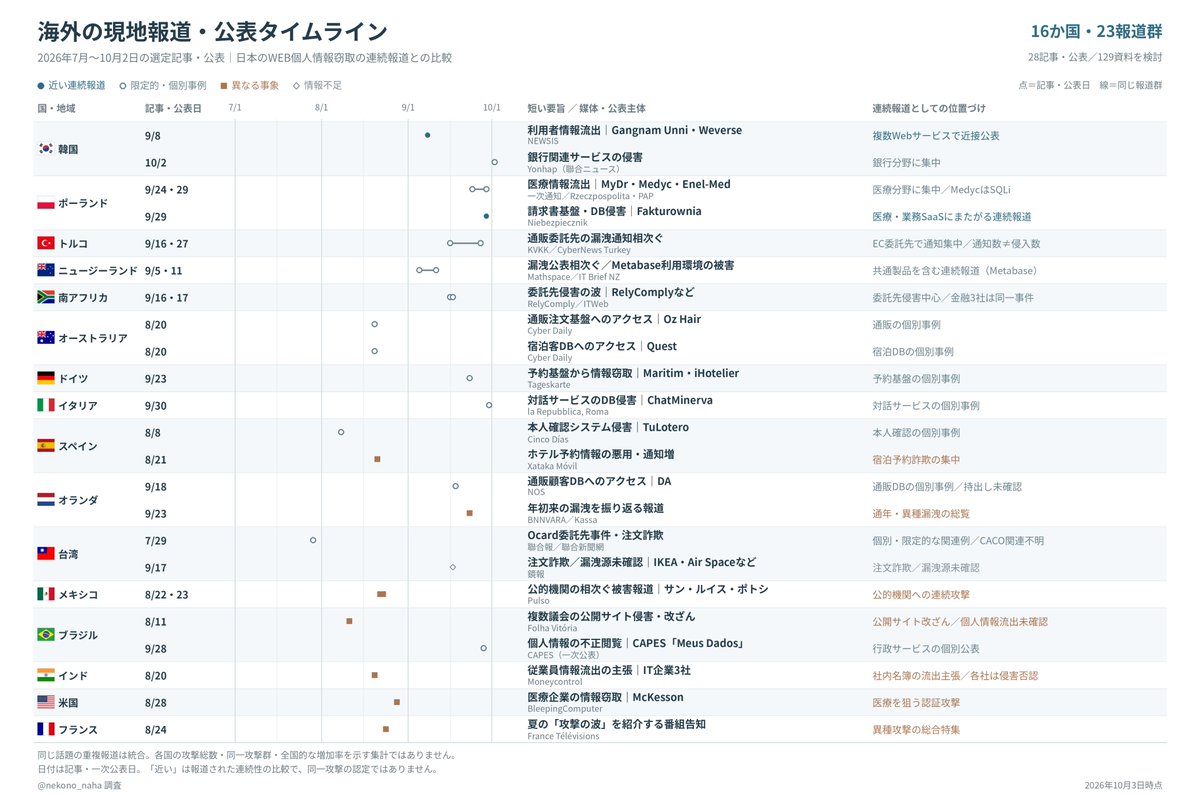
海外での発生状況を調査するも、類似の動向を報じている現地メディアが見つかりません。韓国やポーランド、フランスなどでは似たものはありますが、日本ほどの被害サイトの広がりが見られず、ある程度限られた数や業界が標的になった事案などを報じています。他の国でも「サイバー攻撃が相次ぐ」という現地メディア報道はあるものの、いまの日本の事案との類似性が見られないものがほとんどです。以下が候補として調査した事案です。つまり、相次ぐWEBシステムの個人情報漏洩事件は、日本だけの事象にも見えています。
まとめ:
長らく日系企業インシデント動向を追い続けている当方から見ても非常に異質な状況です。今何が起きているのかはまだわかりませんが、このような連続事案が起きる状況では、他組織への注意喚起、予防対策につながるようなヒントでも良いのでもう少し情報記載があると大変助かるなと感じます。今回確認した全253件の中でも殆ど確認できませんでした。また、これらの事案を統合・横断的に調査・分析し注意喚起を担う機能も必要だなと感じます。
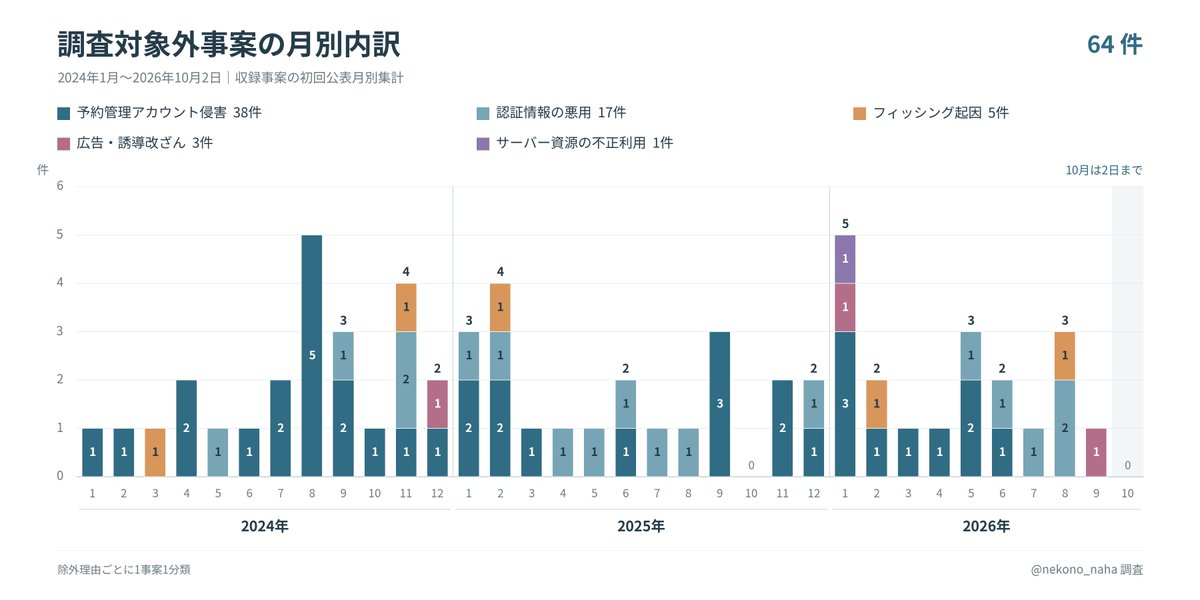
参考:今回はサイト側の個人情報をサイトの不備を悪用して狙った事案に注力して調査・集計しています。フィッシングばら撒き狙いの不正アクセスや、不正広告・詐欺サイト・マイニング目的のサイト改ざんなどは十分調査しておらず、発見した場合でも除外しています。また、1事業者起因の事故については利用組織からの個別報告は除外してカウントしています。除外した件数は以下の通りです。